Cách giải quyết xung đột do xâm phạm quyền riêng tư số
Mục lục
- Trước tiên cần xác định chính xác điều gì đã bị xâm phạm
- Khắc phục hậu quả số nên diễn ra trước khi tranh luận dài về động cơ
- Cuộc đối thoại cần tập trung vào hành vi, tác động và trách nhiệm
- Hai bên cần thiết lập lại ranh giới số bằng những quy tắc cụ thể
- Lời xin lỗi chỉ có ý nghĩa khi đi kèm thay đổi có thể kiểm chứng
- Không nên ép niềm tin trở lại ngay sau khi đã giải quyết sự cố
- Khi xung đột chưa thể tự giải quyết, cần thay đổi cách tương tác
Xung đột do xâm phạm quyền riêng tư số không chỉ đến từ việc một người xem, lấy hoặc chia sẻ dữ liệu trái ý muốn mà còn từ cảm giác ranh giới cá nhân đã bị phá vỡ. Cách xử lý hiệu quả cần đồng thời chặn hậu quả số, làm rõ trách nhiệm, thiết lập lại giới hạn và để niềm tin được phục hồi bằng hành vi có thể kiểm chứng.
Khi một thành viên tự ý đọc tin nhắn, truy cập tài khoản, kiểm tra thiết bị, xem lịch sử hoạt động, sử dụng dữ liệu cá nhân hoặc chuyển tiếp nội dung riêng tư của người khác, vấn đề không kết thúc ở hành động kỹ thuật. Người bị xâm phạm có thể cảm thấy mình mất quyền kiểm soát đối với thông tin cá nhân, còn người thực hiện hành vi có thể cho rằng mình chỉ tò mò, lo lắng hoặc muốn kiểm chứng một điều gì đó.
Vì vậy, giải quyết xung đột không nên chỉ tập trung vào câu hỏi “ai đúng, ai sai”. Cần xử lý hai lớp vấn đề song song: hậu quả số còn tồn tại và quan hệ đã bị tổn thương. Nếu dữ liệu vẫn bị lưu, chia sẻ hoặc tài khoản vẫn có nguy cơ bị truy cập, một cuộc xin lỗi khó tạo cảm giác an toàn. Ngược lại, nếu chỉ đổi mật khẩu nhưng không giải quyết trách nhiệm và ranh giới, nguyên nhân của xung đột vẫn còn nguyên.
Mục tiêu thực tế không phải buộc hai bên lập tức quay lại trạng thái như trước, mà là tạo đủ điều kiện để người bị xâm phạm lấy lại quyền kiểm soát và để niềm tin, nếu còn khả năng phục hồi, được xây dựng lại từng bước.
Trước tiên cần xác định chính xác điều gì đã bị xâm phạm
“Xâm phạm quyền riêng tư số” có thể bao gồm nhiều hành vi khác nhau và mức độ tác động không giống nhau. Việc vô tình nhìn thấy một thông báo trên màn hình khác với chủ động mở điện thoại để đọc toàn bộ cuộc trò chuyện; tự ý đăng nhập tài khoản khác với chuyển tiếp ảnh, tin nhắn hoặc tài liệu riêng tư cho người thứ ba.
Trước khi đối thoại, hai bên cần làm rõ ít nhất ba yếu tố: hành động nào đã xảy ra, thông tin nào đã bị tiếp cận và dữ liệu đó đã được sử dụng hoặc phát tán đến đâu.
Việc xác định cụ thể giúp tránh hai kiểu tranh cãi phổ biến. Một bên có thể giảm nhẹ sự việc bằng câu “chỉ xem một chút”, trong khi bên kia diễn giải toàn bộ tình huống theo giả định xấu nhất. Khi hành vi và phạm vi ảnh hưởng được mô tả rõ, cuộc trao đổi có thể chuyển từ suy đoán sang một vấn đề cụ thể cần khắc phục.
Ví dụ, nếu một thành viên đã mở ứng dụng nhắn tin của người khác và chụp lại một cuộc trò chuyện, vấn đề không chỉ là “đã đọc tin nhắn”. Cần biết ảnh chụp còn được lưu ở đâu, có đồng bộ lên dịch vụ đám mây hay không và đã được gửi cho người khác chưa. Những câu hỏi này quyết định việc gì phải được xử lý ngay.
Tuy nhiên, làm rõ sự việc không đồng nghĩa với buộc người bị xâm phạm phải chứng minh rằng mình “có điều gì cần giấu”. Quyền kiểm soát thông tin cá nhân vẫn là vấn đề trung tâm, bất kể nội dung bị xem có nhạy cảm hay không.
Khắc phục hậu quả số nên diễn ra trước khi tranh luận dài về động cơ
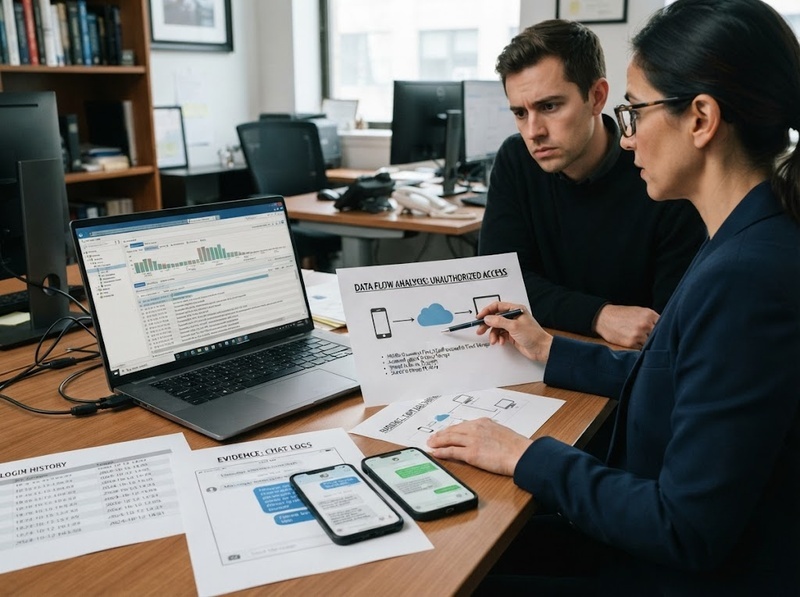
Khi sự cố vẫn có thể tiếp tục gây tác động, ưu tiên đầu tiên là dừng khả năng truy cập và kiểm soát những bản sao dữ liệu đã phát sinh.
Nếu phù hợp với tình huống, người bị xâm phạm có thể thay đổi mật khẩu, đăng xuất các phiên đăng nhập không còn được phép, kiểm tra quyền truy cập dùng chung hoặc điều chỉnh khóa thiết bị. Người đã lấy hoặc sao chép thông tin cần xóa những bản sao mà mình đang kiểm soát và ngừng chuyển tiếp chúng.
Trình tự này quan trọng vì cảm giác an toàn khó được khôi phục trong khi nguy cơ vẫn đang tồn tại. Một người có thể nói rằng mình rất hối hận, nhưng nếu họ vẫn giữ ảnh chụp màn hình, vẫn biết mật khẩu hoặc vẫn có quyền truy cập vào tài khoản, lời xin lỗi chưa giải quyết được nguyên nhân khiến bên kia bất an.
Việc khắc phục cũng giúp phân biệt ý định với hậu quả. Một thành viên có thể nói rằng mình truy cập thiết bị vì lo lắng hoặc vì muốn xác minh một nghi ngờ. Động cơ đó có thể cần được thảo luận, nhưng nó không tự động xóa bỏ hậu quả của việc vượt qua ranh giới riêng tư.
Trong giai đoạn này, mục tiêu không phải trừng phạt người vi phạm mà là trả lại quyền kiểm soát dữ liệu cho người bị ảnh hưởng.
Cuộc đối thoại cần tập trung vào hành vi, tác động và trách nhiệm
Sau khi nguy cơ trực tiếp đã được kiểm soát, hai bên mới có nền tảng tốt hơn để trao đổi về xung đột.
Một cuộc đối thoại có ích thường tách ba vấn đề vốn dễ bị trộn lẫn: điều đã xảy ra, điều đó gây tác động gì và ai cần chịu trách nhiệm cho phần nào.
Người bị xâm phạm có thể mô tả hành vi cụ thể và tác động của nó thay vì quy kết toàn bộ nhân cách của người kia. “Bạn đã mở tài khoản của tôi khi chưa được phép và điều đó khiến tôi không còn cảm thấy an toàn khi để thiết bị gần bạn” cung cấp thông tin rõ hơn so với việc chuyển cuộc nói chuyện thành một cuộc công kích về tính cách.
Ở chiều ngược lại, nhận trách nhiệm không chỉ là thừa nhận rằng một hành động đã xảy ra. Nó còn đòi hỏi người thực hiện hiểu ranh giới nào đã bị vượt qua và hậu quả nào do hành động của mình tạo ra.
Một lời phản hồi như “Tôi đã tự ý đọc tin nhắn của bạn. Tôi hiểu rằng việc đó khiến bạn mất cảm giác kiểm soát và tôi không nên làm như vậy” có giá trị khác với “Tôi xin lỗi nếu bạn cảm thấy khó chịu”. Cách thứ hai đặt trọng tâm vào phản ứng của người bị ảnh hưởng thay vì hành vi đã gây ra phản ứng đó.
Điều này không có nghĩa người vi phạm không được giải thích động cơ. Lo lắng, ghen tuông, nghi ngờ hoặc hiểu sai về quyền sử dụng thiết bị có thể là nguyên nhân cần được giải quyết. Nhưng giải thích chỉ hữu ích khi nó giúp ngăn hành vi tái diễn, không phải khi được dùng để biến hành vi xâm phạm thành điều hợp lý.
Hai bên cần thiết lập lại ranh giới số bằng những quy tắc cụ thể
Sau xung đột, những khái niệm chung như “hãy tôn trọng quyền riêng tư của nhau” thường chưa đủ. Một phần nguyên nhân có thể chính là hai bên hiểu khác nhau về ranh giới.
Ranh giới mới nên trả lời được những tình huống cụ thể: thiết bị cá nhân có được sử dụng khi chưa hỏi hay không, có được biết mật khẩu của nhau hay không, tài khoản dùng chung khác tài khoản riêng như thế nào, nội dung riêng tư có được chuyển tiếp cho người khác không và trường hợp khẩn cấp được hiểu ra sao.
Trong gia đình, nhóm bạn, cặp đôi hoặc nhóm làm việc, việc từng chia sẻ mật khẩu trước đây cũng không nhất thiết đồng nghĩa với quyền truy cập không giới hạn về sau. Một quyền truy cập được trao cho một mục đích cụ thể không tự động trở thành quyền kiểm tra mọi dữ liệu.
Các ranh giới tốt cần đủ rõ để cả hai bên biết hành vi nào phải xin phép trước. Chẳng hạn:
· Không mở tin nhắn, email hoặc thư mục cá nhân của người khác nếu chưa được đồng ý
· Không chụp, sao chép hoặc chuyển tiếp nội dung riêng tư sang người thứ ba nếu chưa có sự cho phép
· Không sử dụng mật khẩu từng được chia sẻ cho mục đích khác với mục đích ban đầu
· Khi cần mượn thiết bị, chỉ sử dụng phần đã được cho phép
· Nếu một quyền truy cập không còn phù hợp, quyền đó được thu hồi mà không cần xem đây là biểu hiện của thiếu tin tưởng
Điểm quan trọng là ranh giới không nên được thiết kế như một hình thức giám sát ngược. Sau khi bị xâm phạm, người bị ảnh hưởng có thể muốn kiểm soát mọi hoạt động số của người kia để “cân bằng”. Điều này có thể chuyển xung đột từ một lần vượt ranh giới sang một quan hệ dựa trên giám sát lẫn nhau.
Lời xin lỗi chỉ có ý nghĩa khi đi kèm thay đổi có thể kiểm chứng
Niềm tin bị tổn thương bởi hành vi nên được phục hồi chủ yếu bằng hành vi.
Một lời xin lỗi có thể mở đường cho việc hòa giải, nhưng bản thân nó không chứng minh rằng ranh giới sẽ được tôn trọng trong tương lai. Điều tạo ra bằng chứng mới là cách người vi phạm hành xử sau đó: có ngừng truy cập trái phép hay không, có thực hiện những gì đã cam kết hay không, có tôn trọng việc người kia thay đổi mật khẩu hay không và có chấp nhận rằng quyền riêng tư không phải phần thưởng cần được “giành lại” hay không.
Đây cũng là lý do một cam kết quá rộng như “tôi sẽ không bao giờ làm bạn mất niềm tin nữa” thường kém hữu ích hơn những thay đổi cụ thể. Người vi phạm có thể cam kết không truy cập thiết bị khi chưa hỏi, không lưu thông tin đã lấy và trao đổi trực tiếp khi cảm thấy nghi ngờ thay vì bí mật kiểm tra dữ liệu.
Nếu nguyên nhân của hành vi là ghen tuông hoặc nghi ngờ, việc chỉ cấm truy cập thiết bị có thể chưa xử lý được cơ chế dẫn tới xung đột. Hai bên còn cần thay thế hành vi kiểm tra bằng một cách phản ứng khác: hỏi trực tiếp, đề nghị trao đổi hoặc tạm dừng cuộc nói chuyện khi cảm xúc quá mạnh.
Như vậy, khôi phục niềm tin không phải là yêu cầu người bị ảnh hưởng “tin lại”. Nó là quá trình tạo ra những trải nghiệm mới cho thấy ranh giới đang thực sự được tôn trọng.
Không nên ép niềm tin trở lại ngay sau khi đã giải quyết sự cố
Một hiểu lầm phổ biến là khi người vi phạm đã xin lỗi và xóa dữ liệu thì người bị ảnh hưởng cũng nên lập tức bỏ qua. Nhưng khắc phục hậu quả và phục hồi niềm tin là hai quá trình liên quan nhưng không đồng nhất.
Dữ liệu có thể được xóa trong một thời điểm cụ thể. Cảm giác an toàn thường cần được hình thành lại qua nhiều lần tương tác sau đó.
Trong thời gian này, người bị ảnh hưởng có thể muốn hạn chế chia sẻ thông tin, không còn đưa mật khẩu hoặc giữ thiết bị riêng hơn trước. Những thay đổi đó không nhất thiết có nghĩa quan hệ đã thất bại. Chúng có thể là cách thiết lập mức an toàn phù hợp trong khi hai bên đánh giá liệu các cam kết mới có được duy trì hay không.
Ngược lại, người đã vi phạm không nên yêu cầu quyền truy cập như một cách chứng minh rằng mình đã được tha thứ. Nếu việc phục hồi niềm tin phải được chứng minh bằng cách người kia giao lại mật khẩu hoặc cho phép kiểm tra thiết bị, chính ranh giới vừa được thiết lập có nguy cơ bị phá bỏ lần nữa.
Niềm tin chỉ có cơ sở để tăng lên khi hành vi tôn trọng ranh giới được lặp lại ổn định. Nếu hành vi xâm phạm tiếp tục tái diễn, đặc biệt sau khi ranh giới đã được nói rõ, vấn đề không còn đơn thuần là hiểu lầm về quyền riêng tư.
Khi xung đột chưa thể tự giải quyết, cần thay đổi cách tương tác
Không phải mọi mâu thuẫn đều có thể giải quyết bằng một cuộc nói chuyện.
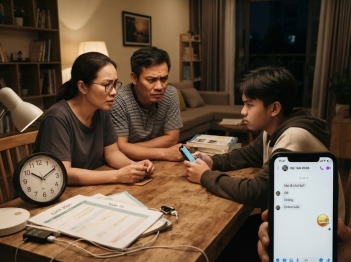
Nếu hai bên liên tục rơi vào vòng lặp một người chất vấn, người kia phòng thủ, rồi cuộc trao đổi chuyển thành công kích hoặc kiểm soát lẫn nhau, việc tiếp tục tranh luận theo cùng một cách thường không tạo thêm tiến triển. Khi đó, một khoảng cách tạm thời hoặc một người trung gian phù hợp có thể giúp cuộc trao đổi có cấu trúc hơn.
Một người trung gian không có nhiệm vụ quyết định ai “thắng”. Giá trị của họ nằm ở việc giữ cuộc nói chuyện tập trung vào hành vi, hậu quả, ranh giới và cam kết thay vì để nó trượt sang những bất mãn không liên quan.
Cũng cần phân biệt xung đột có thể hòa giải với tình huống mà quyền riêng tư bị xâm phạm lặp đi lặp lại như một công cụ kiểm soát. Nếu một thành viên thường xuyên đòi mật khẩu, bí mật theo dõi, truy cập tài khoản sau khi đã bị từ chối hoặc sử dụng thông tin riêng tư để gây áp lực, chỉ một lời xin lỗi sẽ không xử lý được vấn đề. Khi đó, ưu tiên hợp lý hơn là củng cố ranh giới và mức độ an toàn của người bị ảnh hưởng thay vì cố ép quan hệ trở lại trạng thái cũ.
Giải quyết xung đột do xâm phạm quyền riêng tư số cần bắt đầu từ việc trả lại quyền kiểm soát dữ liệu cho người bị ảnh hưởng, sau đó mới xử lý trách nhiệm và quan hệ. Hai bên cần xác định rõ hành vi đã xảy ra, chặn những hậu quả số còn tiếp diễn, trao đổi về tác động, thống nhất ranh giới cụ thể và biến lời xin lỗi thành những thay đổi có thể quan sát được.
Niềm tin không được phục hồi bằng yêu cầu “hãy tin tôi”, cũng không bằng việc người bị xâm phạm phải trao lại quyền truy cập để chứng minh mình đã tha thứ. Nó được xây dựng lại khi người từng vượt ranh giới liên tục cho thấy rằng ranh giới mới sẽ được tôn trọng, còn người bị ảnh hưởng được quyền quyết định tốc độ và mức độ mở lại sự tin cậy.

GỬI Ý KIẾN BÌNH LUẬN