Khi nào truy cập thiết bị người thân là hợp lý?
Mục lục
- Sự đồng ý cần cụ thể chứ không chỉ là “từng cho phép”
- Mục đích hợp lý vẫn phải đi cùng phạm vi cần thiết
- Những tình huống nào có thể làm việc truy cập trở nên hợp lý?
- Biết mật khẩu không đồng nghĩa với có sự cho phép hiện tại
- Trường hợp khẩn cấp nên ưu tiên chức năng cứu trợ trước khi mở toàn bộ thiết bị
- Có thể đánh giá tính hợp lý bằng năm câu hỏi trước khi truy cập
Việc truy cập thiết bị người thân chỉ nên được xem là hợp lý khi có sự đồng ý rõ ràng, mục đích chính đáng, phạm vi cần thiết và giới hạn phù hợp với tình huống.
Việc có thể mở điện thoại, máy tính hay tài khoản của người thân không đồng nghĩa với việc có quyền xem mọi nội dung bên trong. Một cách đánh giá thận trọng là tách ba câu hỏi: người sở hữu có đồng ý hay không, truy cập nhằm mục đích gì và mức truy cập có vượt quá điều cần thiết hay không. Các nguyên tắc bảo vệ dữ liệu của OECD cũng nhấn mạnh việc giới hạn thu thập, xác định mục đích và giới hạn sử dụng dữ liệu; đây là những nguyên tắc tham khảo hữu ích khi đánh giá ranh giới riêng tư trong môi trường số.
Sự đồng ý cần cụ thể chứ không chỉ là “từng cho phép”
Điểm khởi đầu quan trọng nhất của một lần truy cập hợp lý là sự đồng ý của người sở hữu thiết bị. Tuy nhiên, sự đồng ý nên gắn với một mục đích và phạm vi có thể hiểu được, thay vì được suy rộng thành quyền truy cập vô thời hạn.
Chẳng hạn, một người nhờ bạn mở điện thoại để gửi giúp một tài liệu không có nghĩa họ đồng ý để bạn đọc lịch sử trò chuyện, xem ảnh riêng hoặc mở những ứng dụng không liên quan. Tương tự, việc từng chia sẻ mật khẩu để xử lý một công việc trước đây không tự động tạo ra sự cho phép cho mọi lần truy cập sau.
Ở góc độ bảo vệ dữ liệu, GDPR của Liên minh châu Âu định nghĩa sự đồng ý theo tiêu chuẩn tự nguyện, cụ thể, có thông tin và không mơ hồ. Đây không phải quy tắc pháp lý áp dụng cho mọi quan hệ gia đình ở mọi quốc gia, nhưng là một chuẩn tham khảo hữu ích để thấy vì sao “tôi nghĩ họ sẽ không phiền” yếu hơn nhiều so với một sự đồng ý rõ ràng.
Một sự đồng ý đáng tin cậy thường trả lời được ba vấn đề:
· Người đó biết bạn sẽ truy cập vào đâu
· Người đó biết bạn truy cập để làm gì
· Người đó thực sự có quyền từ chối hoặc dừng việc truy cập
Nếu một trong các yếu tố này không rõ, phạm vi truy cập nên được thu hẹp thay vì tự suy diễn thêm quyền.
Mục đích hợp lý vẫn phải đi cùng phạm vi cần thiết
Ngay cả khi mục đích chính đáng, cách thực hiện vẫn có thể trở nên quá mức.
Ví dụ, người thân nhờ tìm một mã đặt vé trong email. Mục đích hợp lý là tìm đúng thư liên quan; việc tiếp tục đọc những thư khác sau khi đã tìm thấy thông tin không còn cần thiết cho mục đích ban đầu. Đây là khác biệt giữa được phép thực hiện một nhiệm vụ và được tự do khám phá thiết bị.
Nguyên tắc “purpose limitation” và “data minimisation” trong GDPR yêu cầu dữ liệu được sử dụng cho mục đích xác định và giới hạn ở mức cần thiết đối với mục đích đó. OECD cũng sử dụng các nguyên tắc tương tự về giới hạn thu thập và giới hạn sử dụng. Dù các quy định này chủ yếu điều chỉnh xử lý dữ liệu trong những bối cảnh pháp lý cụ thể, logic phía sau chúng có thể dùng như một tiêu chuẩn thực hành: càng ít phải xem nội dung không liên quan thì mức xâm phạm riêng tư càng thấp.
Vì vậy, tính hợp lý không chỉ nằm ở câu hỏi “tại sao phải truy cập?” mà còn ở câu hỏi “cần truy cập đến đâu để hoàn thành việc đó?”.
Những tình huống nào có thể làm việc truy cập trở nên hợp lý?
Không có một danh sách tình huống tự động biến mọi truy cập thành hợp lý. Điều quyết định vẫn là sự kết hợp giữa đồng ý, mục đích, mức cần thiết và hoàn cảnh cụ thể.
Một trường hợp tương đối rõ là người sở hữu chủ động nhờ hỗ trợ. Họ có thể nhờ cài ứng dụng, sửa cài đặt, lấy tài liệu hoặc thực hiện một thao tác mà họ không thuận tiện tự làm. Khi đó, phạm vi truy cập nên dừng ở phần cần thiết cho nhiệm vụ.
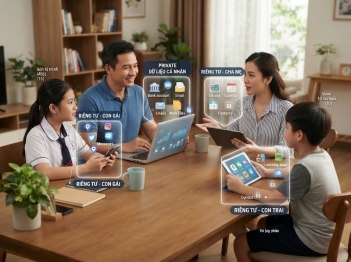
Trường hợp khác là thiết bị hoặc tài khoản thực sự được dùng chung. Tuy nhiên, “dùng chung thiết bị” không nhất thiết đồng nghĩa mọi dữ liệu đều được chia sẻ. Một máy tính gia đình có thể là tài sản chung nhưng mỗi người vẫn có tài khoản, hộp thư, thư mục hoặc cuộc trò chuyện riêng.
Với trẻ em hoặc người phụ thuộc cần được chăm sóc, yếu tố an toàn và trách nhiệm chăm sóc có thể làm thay đổi cách đánh giá. Tuy vậy, việc giám sát hợp lý về mục đích bảo vệ không mặc nhiên đồng nghĩa với quyền xem mọi dữ liệu không giới hạn. Tuổi, khả năng tự quyết, mức độ rủi ro và cách trao đổi minh bạch đều ảnh hưởng đến ranh giới phù hợp; quy định pháp luật cụ thể còn phụ thuộc từng quốc gia.
Điểm chung là lý do càng yếu thì mức truy cập càng nên hẹp. Ngược lại, một nhu cầu nghiêm trọng có thể biện minh cho mức can thiệp lớn hơn, nhưng vẫn không loại bỏ yêu cầu về tính cần thiết và giới hạn.
Biết mật khẩu không đồng nghĩa với có sự cho phép hiện tại
Một hiểu nhầm phổ biến là: nếu người thân từng đưa mật khẩu, để thiết bị mở khóa hoặc đăng nhập tài khoản trên máy dùng chung thì việc truy cập sau đó mặc nhiên được chấp nhận.
Mật khẩu chủ yếu là cơ chế kỹ thuật để xác thực, không phải bằng chứng đầy đủ về phạm vi đồng ý. Quyền truy cập kỹ thuật có thể tồn tại lâu hơn mục đích ban đầu.
Điều tương tự áp dụng khi một người đang ngủ, không có khả năng phản hồi hoặc chưa biết bạn đang sử dụng thiết bị của họ. Việc có thể dùng mã PIN đã biết hoặc một phương thức xác thực khác không tự biến hành động đó thành sự đồng ý.
Một chuẩn đồng ý nghiêm ngặt cũng yêu cầu người có dữ liệu phải có lựa chọn thực sự và có khả năng rút lại sự đồng ý. Vì vậy, sự cho phép từ trước cần được hiểu trong đúng bối cảnh thay vì biến thành “ủy quyền vĩnh viễn”.
Nếu không chắc quyền truy cập cũ còn hiệu lực hay không, lựa chọn ít xâm phạm hơn là hỏi lại.
Trường hợp khẩn cấp nên ưu tiên chức năng cứu trợ trước khi mở toàn bộ thiết bị
Khẩn cấp là trường hợp đặc biệt vì người sở hữu có thể không thể đưa ra sự đồng ý tại thời điểm cần hành động. Tuy nhiên, “khẩn cấp” nên được hiểu là tình huống có nhu cầu thực sự liên quan đến an toàn, sức khỏe hoặc việc liên hệ trợ giúp, chứ không phải lý do chung để vượt qua ranh giới riêng tư.
Một nguyên tắc hữu ích là bắt đầu bằng phương án ít xâm phạm nhất nhưng vẫn giải quyết được nguy cơ.
Các nền tảng lớn đã thiết kế chức năng theo hướng này. Apple cho phép chủ thiết bị cấu hình Medical ID để thông tin y tế quan trọng và liên hệ khẩn cấp có thể được xem từ màn hình khóa mà không cần biết mật mã. Android cũng cho phép người dùng thiết lập thông tin khẩn cấp để có thể hiển thị khi màn hình đang khóa.
Điều đó tạo ra một thứ tự xử lý hợp lý hơn:
1. Sử dụng chức năng gọi khẩn cấp hoặc thông tin khẩn cấp có sẵn
2. Liên hệ cơ quan cứu hộ hoặc người liên hệ khẩn cấp khi phù hợp
3. Chỉ truy cập sâu hơn nếu việc đó thực sự cần cho tình huống và có cơ sở phù hợp
4. Dừng khi mục đích khẩn cấp đã được giải quyết
Khẩn cấp có thể làm thay đổi tiêu chuẩn cần thiết, nhưng không nên trở thành lý do để xem những nội dung không liên quan sau khi tình huống đã qua.
Có thể đánh giá tính hợp lý bằng năm câu hỏi trước khi truy cập
Trong thực tế, một phép kiểm tra ngắn thường hữu ích hơn việc cố tìm một quy tắc tuyệt đối. Trước khi truy cập thiết bị của người thân, có thể lần lượt hỏi:
1. Tôi có sự đồng ý rõ ràng cho lần truy cập hoặc mục đích này không?
2. Tôi đang cố hoàn thành một mục đích cụ thể và chính đáng nào?
3. Tôi có thể hoàn thành mục đích đó mà xem ít dữ liệu hơn không?
4. Người sở hữu có thể hợp lý kỳ vọng rằng phần nội dung này vẫn là riêng tư không?
5. Nếu không có sự đồng ý, tình huống có thực sự đủ cấp thiết để việc truy cập trở nên cần thiết không?
Nếu câu trả lời cho câu đầu tiên là “không” và cũng không tồn tại một nhu cầu cấp thiết rõ ràng, cơ sở để xem việc truy cập là hợp lý thường rất yếu.
Ngược lại, khi có sự đồng ý cụ thể, mục đích rõ, phạm vi giới hạn và việc truy cập dừng ngay sau khi hoàn thành mục đích, hành động đó có cơ sở vững hơn để được xem là tôn trọng quyền riêng tư.
Cũng cần phân biệt hợp lý về mặt quan hệ và quyền riêng tư với hợp pháp theo luật. Quyền truy cập dữ liệu, thiết bị, tài khoản hoặc thông tin liên lạc có thể chịu những quy định khác nhau tùy quốc gia, loại tài khoản và hoàn cảnh. Vì vậy, tiêu chí trong bài này là khung đánh giá chung, không thay thế việc xác định quyền pháp lý trong một vụ việc cụ thể.
Truy cập thiết bị người thân hợp lý nhất khi người sở hữu đã đồng ý một cách rõ ràng, hiểu mục đích truy cập và phạm vi thực tế không vượt quá điều cần thiết. Việc biết mật khẩu, có quan hệ gia đình hoặc từng được cho phép trước đây không nên tự động được hiểu thành quyền truy cập không giới hạn.
Trong tình huống khẩn cấp, mức cần thiết có thể thay đổi, nhưng nên ưu tiên các công cụ cứu trợ và thông tin khẩn cấp được chủ thiết bị chủ động cho phép hiển thị trước khi tìm cách tiếp cận dữ liệu sâu hơn. Quy tắc thực hành đơn giản là: xin phép khi có thể, truy cập ít nhất có thể và dừng ngay khi mục đích đã hoàn thành.

GỬI Ý KIẾN BÌNH LUẬN