Nguyên tắc quyền truy cập thiết bị dùng chung
Mục lục
- Tách quyền sử dụng thiết bị khỏi quyền xem dữ liệu
- Phân loại dữ liệu thành chung, riêng và dữ liệu cần kiểm soát
- Mỗi người nên có tài khoản riêng thay vì dùng chung một tài khoản
- Quyền quản trị không nên đồng nghĩa với quyền đọc dữ liệu riêng
- Trẻ em, khách và tình huống khẩn cấp cần quy tắc riêng
- Thỏa thuận nên quy định hành vi chứ không chỉ quy định mật khẩu
- Có thể thống nhất quyền bằng một ma trận đơn giản
- Khi thiết bị không hỗ trợ tách tài khoản, cần giảm dữ liệu riêng lưu trên đó
- Một thỏa thuận tốt cần trả lời năm câu hỏi
Gia đình nên thỏa thuận quyền truy cập thiết bị dùng chung theo nguyên tắc tách tài khoản cá nhân khỏi tài nguyên chung, cấp quyền theo nhu cầu sử dụng và xác định trước ngoại lệ cho trẻ em, khách hoặc tình huống khẩn cấp.
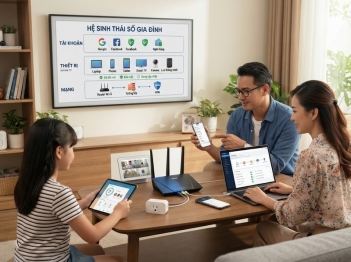
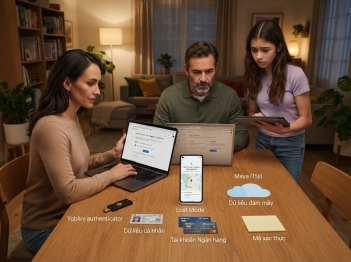
Một thiết bị được nhiều người sử dụng không đồng nghĩa mọi dữ liệu trên thiết bị đều trở thành dữ liệu chung. Cách phân định hợp lý hơn là coi thiết bị là tài sản có thể dùng chung, còn tài khoản, danh tính số và dữ liệu cá nhân vẫn thuộc phạm vi riêng của từng người.
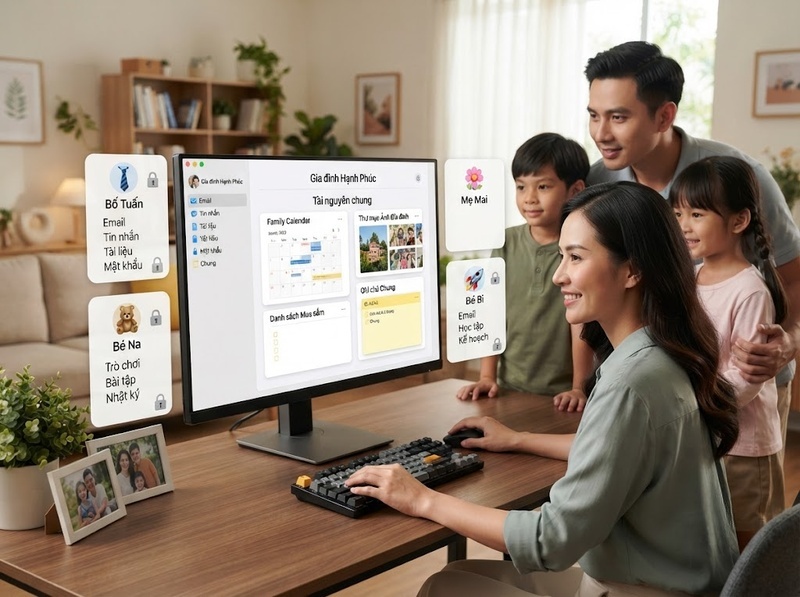
Nguyên tắc này phù hợp với tư duy “đặc quyền tối thiểu”: mỗi người chỉ nên có những quyền cần thiết cho mục đích sử dụng của mình. NIST định nghĩa least privilege theo hướng giới hạn quyền truy cập ở mức tối thiểu cần thiết; CISA cũng khuyến nghị tạo tài khoản riêng cho từng người trên thiết bị và chỉ cấp các quyền cần dùng.
Vì vậy, thỏa thuận gia đình không nên bắt đầu bằng câu hỏi “ai được biết mật khẩu thiết bị?”, mà bằng ba câu hỏi rõ hơn: cái gì thực sự là của chung, cái gì vẫn là của riêng và ai cần quyền gì để thực hiện công việc nào.
Tách quyền sử dụng thiết bị khỏi quyền xem dữ liệu
Điểm dễ gây nhầm lẫn nhất là đồng nhất quyền cầm và sử dụng một thiết bị với quyền truy cập toàn bộ nội dung bên trong.
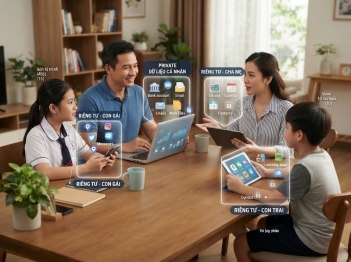
Một máy tính đặt ở phòng khách có thể là tài sản chung. Mọi thành viên đều có thể dùng máy để học, xem phim hoặc in tài liệu. Tuy nhiên, email của một người, lịch sử trình duyệt, tài liệu công việc, ảnh cá nhân hay mật khẩu đã lưu không vì thế mà trở thành tài sản chung.
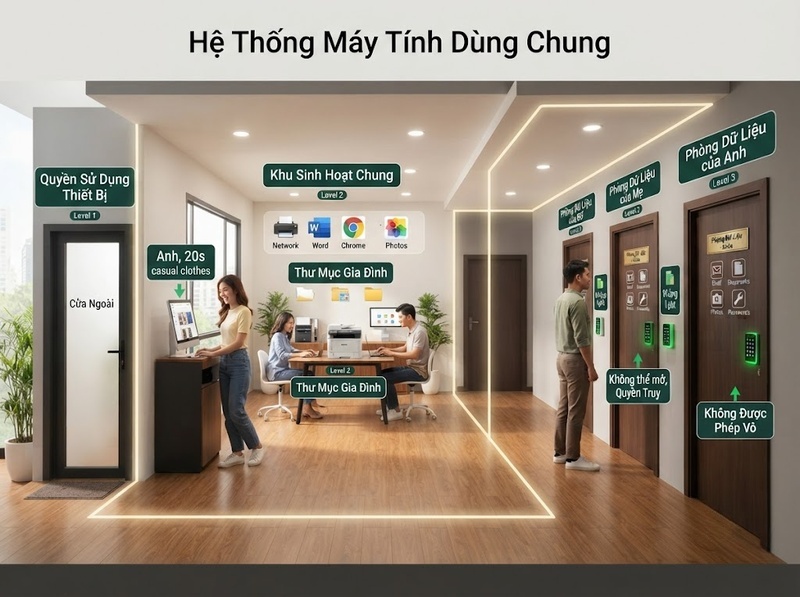
Cần phân biệt ít nhất ba lớp quyền:
· Quyền sử dụng thiết bị: Được bật máy, sử dụng các ứng dụng hoặc chức năng đã cho phép
· Quyền truy cập tài nguyên chung: Được dùng thư mục gia đình, máy in, ứng dụng dùng chung, lịch chung hoặc kho ảnh đã chủ động chia sẻ
· Quyền truy cập dữ liệu cá nhân: Chỉ chủ tài khoản hoặc người được chủ tài khoản cho phép mới được xem
Cơ chế tài khoản riêng trên hệ điều hành được thiết kế chính để tạo ranh giới này. Microsoft mô tả việc dùng nhiều tài khoản trên cùng một máy Windows là cách để mỗi người có thiết lập, tài liệu và không gian cá nhân riêng.
Do đó, một quy tắc gia đình có thể rất ngắn: quyền dùng thiết bị không mặc nhiên tạo ra quyền mở tài khoản của người khác.
Ngoại lệ cần được xác định trước thay vì xử lý tùy hứng. Chẳng hạn, cha mẹ có thể có quyền quản lý thiết bị của trẻ nhỏ vì trách nhiệm chăm sóc và an toàn, nhưng quyền quản lý đó không nhất thiết phải được mở rộng thành quyền đọc mọi nội dung của mọi thành viên trưởng thành.
Phân loại dữ liệu thành chung, riêng và dữ liệu cần kiểm soát
Một thỏa thuận dễ thực hiện cần dựa trên loại dữ liệu chứ không chỉ dựa trên người đang sử dụng thiết bị.
Dữ liệu chung
Đây là những nội dung mà các thành viên đã thống nhất cùng sử dụng, chẳng hạn:
· Lịch sinh hoạt gia đình
· Danh sách mua sắm
· Tài liệu học tập chung
· Ảnh đã đưa vào album gia đình
· Thư mục chứa hóa đơn hoặc giấy tờ mà nhiều người cùng quản lý
· Tài khoản dịch vụ được nhà cung cấp thiết kế để sử dụng theo mô hình gia đình
Dữ liệu chỉ nên được xem là chung khi có ý định chia sẻ rõ ràng. Việc một tập tin tình cờ nằm trên máy chung không đủ để suy ra rằng mọi người đều được quyền mở nó.
Dữ liệu riêng
Nhóm này thường bao gồm:
· Email cá nhân
· Tin nhắn
· Nhật ký hoặc ghi chú riêng
· Ảnh chưa chủ động chia sẻ
· Tài liệu học tập hoặc công việc cá nhân
· Lịch sử duyệt web
· Mật khẩu và thông tin xác thực
· Hồ sơ tài khoản trực tuyến
Các nền tảng lớn cũng tách khái niệm “chia sẻ dịch vụ” khỏi “chia sẻ danh tính”. Apple khuyến nghị mỗi thành viên dùng Apple Account riêng rồi sử dụng Family Sharing thay vì dùng chung một tài khoản; theo Apple, cách này cho phép chia sẻ những quyền lợi phù hợp mà không phải chia sẻ email, tin nhắn hoặc mật khẩu cá nhân.
Tương tự, Microsoft cho biết trong mô hình chia sẻ Microsoft 365 dành cho gia đình, dữ liệu cá nhân như tập tin, email, lịch, danh bạ, ảnh và sổ tay của mỗi người vẫn được lưu riêng, trừ những khu vực mà thành viên chủ động chia sẻ.
Dữ liệu cần kiểm soát đặc biệt
Một số dữ liệu không hoàn toàn là “riêng” hay “chung” mà cần xác định người có trách nhiệm truy cập. Ví dụ có thể là tài liệu tài chính gia đình, hồ sơ quan trọng hoặc thông tin phục vụ tình huống khẩn cấp.
Với nhóm này, câu hỏi thích hợp không phải “mọi người có được xem không?” mà là “ai thực sự cần quyền này, trong trường hợp nào?”.
Mỗi người nên có tài khoản riêng thay vì dùng chung một tài khoản
Khi thiết bị hỗ trợ nhiều người dùng, tài khoản riêng là cách trực tiếp nhất để biến thỏa thuận về quyền riêng tư thành một ranh giới kỹ thuật.
Nếu cả gia đình sử dụng cùng một tài khoản hệ điều hành, nhiều lớp dữ liệu dễ bị trộn lẫn: trình duyệt có thể giữ phiên đăng nhập, ứng dụng có thể tự mở tài khoản trước đó, tài liệu gần đây có thể hiện trên màn hình và mật khẩu lưu sẵn có thể cho phép đi từ thiết bị chung sang những dịch vụ hoàn toàn riêng tư.
Ngược lại, tài khoản riêng tạo ra hai lợi ích.
Thứ nhất, danh tính được tách biệt. Hành động của người này ít bị ghi nhận dưới tài khoản của người khác.
Thứ hai, quyền có thể phân cấp. Người cần sử dụng thông thường không nhất thiết phải có quyền quản trị hệ thống. CISA khuyến nghị sử dụng tài khoản người dùng tiêu chuẩn cho các hoạt động thường ngày thay vì thực hiện mọi thao tác bằng tài khoản có đặc quyền cao.
Trong gia đình, có thể chuyển nguyên tắc này thành cấu trúc đơn giản:
· Mỗi thành viên có hồ sơ hoặc tài khoản riêng nếu thiết bị hỗ trợ
· Chỉ một số người có quyền quản trị thiết bị khi thực sự cần
· Trẻ em sử dụng tài khoản phù hợp với độ tuổi và phạm vi cha mẹ quản lý
· Khách sử dụng hồ sơ khách hoặc môi trường tạm thời nếu hệ thống cung cấp
· Không dùng tài khoản cá nhân của một thành viên làm “tài khoản chung” cho cả nhà
Mục tiêu không phải tạo ra càng nhiều lớp khóa càng tốt. Mục tiêu là làm cho cấu trúc quyền phản ánh đúng cấu trúc trách nhiệm.
Quyền quản trị không nên đồng nghĩa với quyền đọc dữ liệu riêng
Gia đình thường cần một người chịu trách nhiệm cập nhật hệ điều hành, cài ứng dụng, kết nối thiết bị ngoại vi hoặc xử lý sự cố. Người này có thể cần quyền quản trị cao hơn các thành viên khác.
Nhưng quyền quản trị kỹ thuật và quyền tiếp cận nội dung cá nhân là hai việc khác nhau.
Theo nguyên tắc đặc quyền tối thiểu của NIST, quyền nên được giới hạn ở những tài nguyên và chức năng cần thiết để hoàn thành nhiệm vụ. Điều đó gợi ra một ranh giới thực tế: người quản trị gia đình có thể được phép thay đổi cấu hình hệ thống nhưng không vì thế được xem email, ảnh hoặc tài liệu riêng chỉ vì về mặt kỹ thuật họ có khả năng làm vậy.
Thỏa thuận nên xác định trước:
1. Ai chịu trách nhiệm quản trị thiết bị
2. Những thao tác nào thuộc quyền quản trị
3. Khi nào cần truy cập tài khoản của thành viên khác để hỗ trợ
4. Có cần sự đồng ý của chủ tài khoản trước khi truy cập hay không
5. Tình huống khẩn cấp nào cho phép áp dụng ngoại lệ
Điểm quan trọng nằm ở mục đích của quyền. Một quyền được trao để bảo trì thiết bị không tự động mở rộng thành quyền giám sát người sử dụng.
Trẻ em, khách và tình huống khẩn cấp cần quy tắc riêng
Một bộ nguyên tắc áp dụng giống hệt cho mọi người có thể không phù hợp vì trách nhiệm và mức độ tự chủ khác nhau.
Với trẻ em
Cha mẹ hoặc người giám hộ có thể cần quyền kiểm soát lớn hơn để quản lý thời gian sử dụng, nội dung, ứng dụng hoặc giao dịch. Các hệ sinh thái như Apple và Microsoft cung cấp mô hình gia đình với vai trò quản lý và các công cụ dành cho tài khoản trẻ em thay vì yêu cầu cả nhà chia sẻ một danh tính duy nhất.
Tuy nhiên, gia đình vẫn nên nói rõ cho trẻ biết:
· Phần nào được cha mẹ quản lý
· Phần nào cha mẹ có thể kiểm tra
· Lý do của việc kiểm tra
· Khi nào mức kiểm soát sẽ thay đổi theo độ tuổi và trách nhiệm
Như vậy, kiểm soát kỹ thuật đi cùng một quy tắc có thể hiểu được thay vì trở thành quyền truy cập không giới hạn.
Với khách
Khách chỉ cần dùng máy trong thời gian ngắn không nên phải sử dụng tài khoản đang đăng nhập của một thành viên gia đình. Nếu thiết bị hỗ trợ tài khoản khách hoặc hồ sơ tạm thời, đây là lựa chọn phù hợp với nguyên tắc chỉ cấp quyền cần thiết.
Khách có thể cần trình duyệt và kết nối mạng nhưng không cần quyền mở thư mục gia đình, xem ảnh cá nhân hay thay đổi cấu hình hệ thống.
Với tình huống khẩn cấp
Gia đình có thể muốn một số thông tin vẫn có thể tiếp cận khi chủ tài khoản gặp sự cố. Đây nên là ngoại lệ được chuẩn bị trước, không phải lý do để mọi người thường xuyên biết mật khẩu của nhau.
Những gì thực sự cần trong tình huống khẩn cấp nên được xác định riêng và chỉ trao cho người có trách nhiệm. Cách này giữ được khả năng hỗ trợ mà không xóa bỏ toàn bộ ranh giới riêng tư trong sinh hoạt hằng ngày.
Thỏa thuận nên quy định hành vi chứ không chỉ quy định mật khẩu
Một ranh giới kỹ thuật không giải quyết được hết vấn đề nếu các thành viên không thống nhất cách cư xử.
Chẳng hạn, một người có thể vô tình để phiên email đăng nhập trên trình duyệt chung. Về kỹ thuật, thành viên tiếp theo có thể đọc được thư; nhưng điều đó không có nghĩa họ đã được trao quyền đọc.
Vì vậy, thỏa thuận nên bao gồm cả những nguyên tắc hành vi:
· Không mở tin nhắn, email hoặc tập tin của người khác nếu chưa được cho phép
· Không sử dụng phiên đăng nhập còn sót lại để truy cập tài khoản của người khác
· Không tự ý thay đổi mật khẩu, quyền truy cập hoặc cài đặt tài khoản của thành viên khác
· Không lưu dữ liệu riêng vào vùng đã xác định là dùng chung nếu không có chủ ý chia sẻ
· Không đưa dữ liệu chung sang bên thứ ba khi chưa có sự thống nhất phù hợp
· Báo cho chủ tài khoản khi vô tình nhìn thấy hoặc truy cập nhầm nội dung riêng
Những quy tắc này xử lý một điểm mà phân quyền kỹ thuật không thể tự giải quyết: khả năng truy cập không phải lúc nào cũng đồng nghĩa với sự cho phép truy cập.
Có thể thống nhất quyền bằng một ma trận đơn giản
Gia đình không nhất thiết cần một chính sách phức tạp. Một ma trận gồm “người – tài nguyên – mức quyền” thường đủ để loại bỏ phần lớn sự mơ hồ.
Ví dụ:
|
Tài nguyên |
Thành viên |
Người quản trị gia đình |
Trẻ em |
Khách |
|
Thiết bị chung |
Sử dụng |
Sử dụng và quản trị |
Sử dụng theo giới hạn |
Sử dụng tạm thời |
|
Thư mục gia đình |
Theo thỏa thuận |
Theo thỏa thuận |
Theo thỏa thuận |
Không truy cập |
|
Tài khoản cá nhân |
Chỉ chủ tài khoản |
Không mặc nhiên truy cập |
Chỉ chủ tài khoản |
Không truy cập |
|
Cấu hình hệ thống |
Không cần nếu không phụ trách |
Quản trị |
Hạn chế |
Không truy cập |
|
Dữ liệu riêng của người khác |
Không truy cập nếu chưa được phép |
Không mặc nhiên truy cập |
Không truy cập nếu chưa được phép |
Không truy cập |
Ma trận không cần cố định mãi. Khi trẻ lớn hơn, trách nhiệm thay đổi hoặc gia đình có thiết bị mới, quyền có thể được điều chỉnh. Điều cần giữ ổn định là logic: quyền được cấp theo mục đích và trách nhiệm, không chỉ theo quan hệ gia đình.
Khi thiết bị không hỗ trợ tách tài khoản, cần giảm dữ liệu riêng lưu trên đó
Không phải thiết bị dùng chung nào cũng cung cấp hệ thống nhiều tài khoản hoàn chỉnh. TV thông minh, máy tính bảng dùng làm màn hình gia đình hoặc một số thiết bị IoT có thể buộc nhiều người cùng sử dụng một giao diện.
Trong trường hợp đó, khả năng phân quyền kỹ thuật thấp hơn nên ranh giới phải được tạo ở lớp khác.
Có thể ưu tiên:
· Không đăng nhập lâu dài các tài khoản chứa nhiều dữ liệu riêng
· Chỉ đồng bộ những nội dung đã xác định là dùng chung
· Đăng xuất tài khoản cá nhân sau khi sử dụng khi phù hợp
· Tắt hoặc hạn chế việc lưu thông tin đăng nhập trên môi trường chung
· Dùng mã khóa ứng dụng hoặc hồ sơ riêng nếu ứng dụng hỗ trợ
· Chuyển dữ liệu nhạy cảm sang thiết bị hoặc tài khoản cá nhân
Đây là hệ quả của cùng một nguyên tắc: nếu thiết bị không thể thực thi tốt ranh giới quyền, gia đình nên giảm lượng dữ liệu riêng đặt phía sau một ranh giới yếu thay vì giả định rằng mọi người sẽ luôn tránh truy cập nhầm.
Một thỏa thuận tốt cần trả lời năm câu hỏi
Gia đình có thể kiểm tra lại quy tắc của mình bằng năm câu hỏi:
1. Thiết bị nào thực sự là thiết bị dùng chung?
2. Dữ liệu nào được xác định rõ là dữ liệu chung?
3. Mỗi người có tài khoản hoặc không gian riêng ở đâu?
4. Ai có quyền quản trị và quyền đó được dùng cho mục đích nào?
5. Ngoại lệ dành cho trẻ em, khách và tình huống khẩn cấp được xử lý ra sao?
Nếu một thành viên có thể trả lời “tôi mở được nên chắc là tôi được phép xem”, ranh giới vẫn chưa đủ rõ. Một mô hình tốt phải phân biệt được khả năng kỹ thuật, quyền được cấp và sự đồng ý của chủ dữ liệu.
Quyền truy cập thiết bị dùng chung nên được xây dựng trên nguyên tắc dùng chung tài sản không đồng nghĩa dùng chung danh tính và dữ liệu. Mỗi thành viên nên có không gian cá nhân riêng khi thiết bị cho phép; dữ liệu chung cần được chủ động xác định; quyền quản trị chỉ cấp cho người cần thực hiện nhiệm vụ quản trị; còn ngoại lệ phải được thống nhất trước.
Cách phân định này vừa giữ cho thiết bị thuận tiện với cả gia đình, vừa tạo một ranh giới dễ hiểu: mọi người được quyền sử dụng những gì đã được chia sẻ, nhưng dữ liệu của một người vẫn là riêng cho đến khi người đó chủ động trao quyền truy cập.

GỬI Ý KIẾN BÌNH LUẬN