Cách bảo mật Wi-Fi gia đình an toàn
Mục lục
- Ưu tiên WPA3, chỉ dùng WPA2 khi thiết bị chưa tương thích
- Tách mật khẩu Wi-Fi khỏi mật khẩu quản trị router
- Tắt những chức năng làm tăng bề mặt tấn công của router
- Cập nhật firmware để xử lý lỗ hổng mà mật khẩu không thể khắc phục
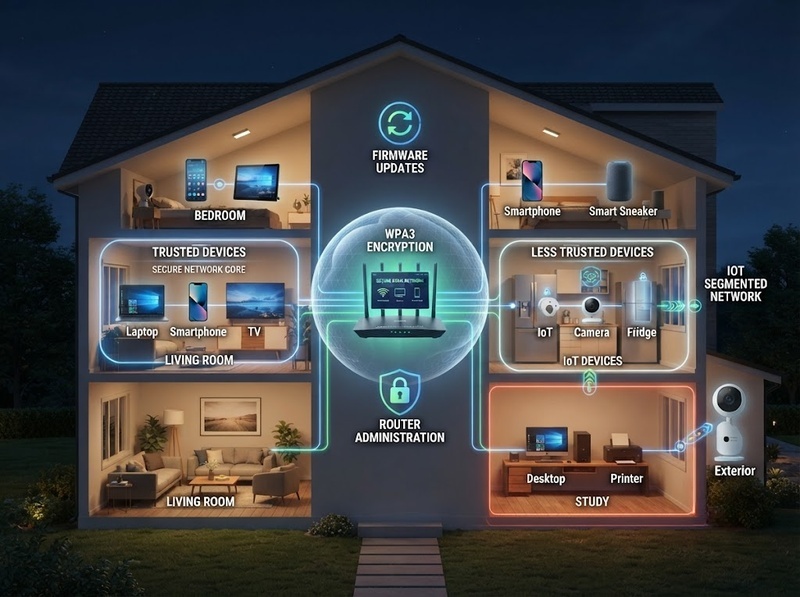
- Tách mạng khách và thiết bị ít tin cậy khỏi mạng chính
- Duy trì bảo mật Wi-Fi bằng kiểm tra định kỳ
Bảo mật Wi-Fi gia đình hiệu quả cần kết hợp chuẩn mã hóa phù hợp, mật khẩu riêng cho Wi-Fi và router, cấu hình an toàn, cập nhật firmware và phân tách thiết bị có mức độ tin cậy khác nhau.
Một mạng Wi-Fi gia đình an toàn không chỉ phụ thuộc vào việc đặt một mật khẩu khó đoán. Router là điểm kết nối giữa Internet và nhiều thiết bị trong nhà, từ máy tính, điện thoại đến TV, camera và thiết bị IoT. Vì vậy, bảo mật cần được triển khai thành nhiều lớp: mã hóa kết nối không dây, bảo vệ quyền quản trị router, thu hẹp những chức năng có thể bị khai thác, duy trì firmware và giới hạn khả năng một thiết bị kém an toàn ảnh hưởng đến toàn mạng. FTC cũng khuyến nghị kết hợp các biện pháp này thay vì chỉ dựa vào mật khẩu Wi-Fi.
Ưu tiên WPA3, chỉ dùng WPA2 khi thiết bị chưa tương thích
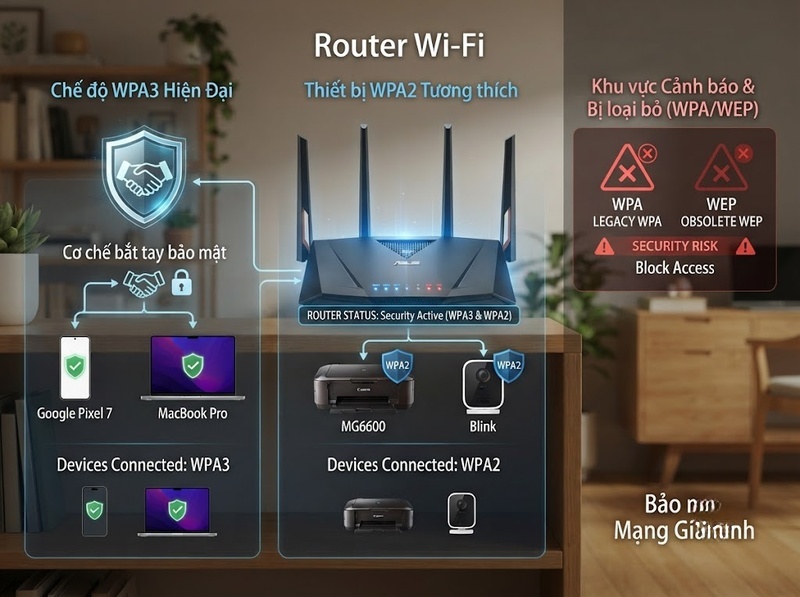
Thiết lập quan trọng đầu tiên là chế độ bảo mật của mạng không dây. Với mạng gia đình, nên chọn WPA3-Personal nếu cả router và các thiết bị sử dụng Wi-Fi đều hỗ trợ. Khi WPA3 chưa khả dụng, WPA2-Personal vẫn là phương án chấp nhận được; các chuẩn cũ như WPA và đặc biệt WEP không còn phù hợp để bảo vệ mạng gia đình. FTC hiện khuyến nghị WPA3 Personal hoặc WPA2 Personal và đề xuất xem xét thay router nếu thiết bị quá cũ đến mức không hỗ trợ cả hai chuẩn này.
Khác biệt không chỉ nằm ở tên phiên bản. WPA3-Personal sử dụng cơ chế SAE — Simultaneous Authentication of Equals thay cho cơ chế khóa chia sẻ trước theo cách WPA2-Personal truyền thống triển khai. SAE tăng khả năng chống các kiểu tấn công như dò mật khẩu ngoại tuyến, khôi phục khóa và giả mạo thông điệp. Tài liệu Android Open Source Project cập nhật tháng 7/2026 cũng xác nhận cơ chế này trong triển khai WPA3-Personal.
Trong thực tế, một gia đình có thể gặp tình huống router mới hỗ trợ WPA3 nhưng camera, máy in hoặc thiết bị IoT cũ chỉ nhận WPA2. Khi đó, một số router cung cấp chế độ chuyển tiếp WPA2/WPA3 để hai loại thiết bị cùng kết nối. Đây là giải pháp tương thích, không đồng nghĩa mọi thiết bị trong mạng đều tự động đạt mức bảo vệ của WPA3: thiết bị kết nối bằng WPA2 vẫn hoạt động theo cơ chế WPA2.
Vì vậy, thứ tự lựa chọn hợp lý là:
· WPA3-Personal khi toàn bộ thiết bị cần sử dụng đều tương thích
· WPA2/WPA3 transition khi còn thiết bị WPA2 cần duy trì
· WPA2-Personal khi router hoặc thiết bị chưa thể dùng WPA3
· Không sử dụng WEP hoặc WPA cũ nếu mục tiêu là duy trì một mạng gia đình an toàn
Tách mật khẩu Wi-Fi khỏi mật khẩu quản trị router
Router thường có hai lớp thông tin xác thực khác nhau nhưng người dùng dễ nhầm chúng thành một.
Mật khẩu Wi-Fi dùng để cho điện thoại, máy tính và các thiết bị khác tham gia mạng. Mật khẩu quản trị router lại cho phép truy cập giao diện cấu hình, nơi có thể thay đổi chế độ bảo mật, DNS, mật khẩu Wi-Fi và nhiều thiết lập khác. FTC đặc biệt lưu ý phải bảo vệ cả hai vì nếu tài khoản quản trị bị chiếm, kẻ tấn công có thể thay đổi chính những cấu hình bảo mật mà chủ nhà đã thiết lập.
Hai mật khẩu vì thế nên khác nhau và không tái sử dụng mật khẩu của email, mạng xã hội hoặc các tài khoản trực tuyến khác. Mật khẩu cần dài, duy nhất và khó suy đoán; tránh tên người, địa chỉ nhà, số điện thoại, ngày sinh, tên router hay những chuỗi có thể liên hệ trực tiếp với gia đình. Với mật khẩu quản trị, cần thay thông tin mặc định của nhà sản xuất nếu router vẫn đang sử dụng thông tin đó. FTC cũng khuyến nghị thay tên người dùng quản trị, mật khẩu quản trị và tên mạng mặc định bằng thông tin riêng.
Tên Wi-Fi, hay SSID, cũng không nên tiết lộ dữ liệu không cần thiết. Việc đặt tên mạng là họ tên, số căn hộ hoặc địa chỉ không trực tiếp làm mất mã hóa, nhưng nó cung cấp thêm thông tin nhận dạng cho người ở trong vùng phủ sóng. Một SSID trung tính giúp giảm lượng thông tin công khai mà mạng phát ra.
Điểm quan trọng là mật khẩu mạnh không thể bù cho cấu hình bảo mật yếu. Một mật khẩu rất khó đoán nhưng được sử dụng cùng WEP, router lỗi thời hoặc giao diện quản trị Internet đang mở vẫn không tạo thành hệ thống bảo vệ hoàn chỉnh. Bảo mật mật khẩu phải đi cùng bảo mật giao thức và quyền quản trị.
Tắt những chức năng làm tăng bề mặt tấn công của router
Router gia đình thường được thiết kế để cài đặt thuận tiện nên có một số chức năng giúp kết nối hoặc quản trị dễ dàng hơn. Sự thuận tiện này cũng có thể mở thêm con đường để can thiệp vào thiết bị.
FTC khuyến nghị tắt remote management, WPS và UPnP khi không có nhu cầu thực sự sử dụng. Cơ quan này đồng thời khuyến nghị kiểm tra và bật firewall tích hợp của router.
Remote management
Remote management cho phép truy cập trang quản trị router từ Internet thay vì chỉ từ mạng nội bộ. Với đa số hộ gia đình, chức năng này không cần thiết trong vận hành hàng ngày.
Khi tắt remote management, giao diện quản trị không còn được chủ động đưa ra Internet theo chức năng này. Điều đó làm giảm một điểm tiếp xúc có thể bị dò mật khẩu hoặc khai thác nếu phần mềm quản trị tồn tại lỗ hổng. Nếu thật sự cần quản trị từ xa, nên sử dụng cơ chế do nhà sản xuất hỗ trợ và bảo vệ tài khoản liên quan thay vì mở quyền truy cập không cần thiết.
WPS
WPS được tạo ra để đơn giản hóa việc kết nối thiết bị, chẳng hạn bằng nút bấm thay vì nhập mật khẩu Wi-Fi. Nếu mọi thiết bị đã được kết nối theo cách thông thường, WPS thường không mang lại giá trị bảo mật tương ứng với việc duy trì thêm một cơ chế ghép nối.
Vì vậy, sau khi cấu hình mạng ổn định, tắt WPS là lựa chọn phù hợp với nguyên tắc chỉ giữ lại những chức năng thực sự cần dùng. FTC cũng xếp WPS vào nhóm chức năng nên vô hiệu hóa để tăng bảo mật mạng gia đình.
UPnP
UPnP giúp các thiết bị trong mạng tự phát hiện nhau và có thể đơn giản hóa một số tình huống cấu hình dịch vụ. Nhưng một mạng gia đình không sử dụng các chức năng phụ thuộc UPnP không cần duy trì nó chỉ vì router bật mặc định.
Việc tắt UPnP có thể khiến một số trò chơi, ứng dụng hoặc thiết bị cần cấu hình thủ công hơn. Đây là một trade-off thực tế: giảm tính tự động để giảm các chức năng mạng không cần thiết. Nếu tắt UPnP làm gián đoạn một dịch vụ quan trọng, nên xác định chính xác dịch vụ cần gì thay vì mặc định bật lại mọi khả năng.
Cập nhật firmware để xử lý lỗ hổng mà mật khẩu không thể khắc phục
Mật khẩu bảo vệ quyền truy cập; firmware quyết định cách chính router vận hành. Nếu phần mềm router tồn tại lỗ hổng, việc chỉ đổi mật khẩu Wi-Fi không sửa được lỗi đó.
FTC khuyến nghị kiểm tra phiên bản phần mềm mới của router, đăng ký nhận thông báo cập nhật từ nhà sản xuất nếu có và xác minh với nhà cung cấp Internet trong trường hợp router do ISP quản lý. CISA cũng khuyến nghị kiểm tra firmware và cài đặt bản cập nhật thường xuyên.
Với router hỗ trợ automatic update, bật cập nhật tự động thường giúp giảm nguy cơ thiết bị tiếp tục chạy một bản firmware cũ chỉ vì người dùng quên kiểm tra thủ công. Nếu router yêu cầu cập nhật thủ công, nên kiểm tra định kỳ trên trang hỗ trợ chính thức của nhà sản xuất theo đúng model và phiên bản phần cứng.
Một tình huống cần chú ý hơn là router đã hết vòng đời hỗ trợ. Thiết bị vẫn phát Wi-Fi bình thường không có nghĩa nó vẫn được bảo trì về bảo mật. Nếu nhà sản xuất không còn phát hành firmware, hoặc router chỉ cung cấp WPA/WEP và không thể nâng cấp lên WPA2 hoặc WPA3, thay thiết bị mới là giải pháp hợp lý hơn việc cố giữ nguyên một nền tảng không còn đáp ứng yêu cầu bảo mật hiện tại. FTC đưa ra khuyến nghị tương tự đối với router không thể hỗ trợ WPA2 hoặc WPA3 ngay cả sau khi cập nhật.
Sau mỗi lần cập nhật lớn hoặc reset router, nên kiểm tra lại các thiết lập quan trọng. Một bản cập nhật hoặc thao tác khôi phục cài đặt có thể khiến cấu hình cần được xác nhận lại tùy thiết bị.
Tách mạng khách và thiết bị ít tin cậy khỏi mạng chính
Một mật khẩu Wi-Fi duy nhất cho mọi người và mọi thiết bị tạo ra một vùng tin cậy quá rộng. Điện thoại cá nhân, laptop chứa tài liệu, camera IP, TV thông minh, thiết bị IoT và máy của khách không nhất thiết phải có cùng mức quyền truy cập.
Guest network giải quyết một phần vấn đề này bằng cách cung cấp tên mạng và mật khẩu riêng. Theo FTC, mạng khách vừa giảm số người biết mật khẩu Wi-Fi chính, vừa hạn chế khả năng thiết bị của khách mang mã độc tiếp cận các thiết bị trên mạng chính.
Cách triển khai thực tế là giữ máy tính, điện thoại cá nhân và thiết bị cần trao đổi dữ liệu nội bộ trên mạng chính; đưa thiết bị của khách sang guest network. Nếu router hỗ trợ phân tách mạng hoặc mạng IoT riêng, camera, thiết bị nhà thông minh và những sản phẩm ít được cập nhật cũng có thể được đặt vào một vùng riêng phù hợp với nhu cầu sử dụng.
Việc phân tách không làm một camera có lỗ hổng trở nên an toàn. Giá trị của nó nằm ở giới hạn hậu quả: nếu một thiết bị ít tin cậy gặp sự cố, khả năng tiếp cận trực tiếp các thiết bị quan trọng khác có thể được giảm xuống tùy cách router thực hiện cô lập mạng. FTC cũng đề xuất cân nhắc đặt camera trên mạng tách biệt với máy tính hoặc máy in vì lý do này.
Tuy nhiên, cần kiểm tra chức năng thực tế của router. Có thiết bị gọi một SSID là “guest” nhưng vẫn cho phép một số kiểu giao tiếp nội bộ; có thiết bị cung cấp tùy chọn riêng như “client isolation” hoặc “access intranet”. Vì vậy, không nên suy luận rằng chỉ cần tên “Guest” là mọi lưu lượng đã được cách ly tuyệt đối.
Duy trì bảo mật Wi-Fi bằng kiểm tra định kỳ
Bảo mật Wi-Fi không kết thúc sau ngày cài router. Mạng gia đình thay đổi liên tục: có thiết bị mới, khách mới, firmware mới và đôi khi một thiết bị cũ không còn được sử dụng.
Một lần kiểm tra định kỳ nên tập trung vào những điểm có tác động trực tiếp đến khả năng bảo vệ mạng:
· Xác nhận mạng vẫn sử dụng WPA3-Personal hoặc ít nhất WPA2-Personal
· Kiểm tra firmware router và trạng thái cập nhật tự động
· Xem danh sách thiết bị đang kết nối để nhận diện thiết bị không còn sử dụng hoặc không rõ nguồn gốc
· Đảm bảo mật khẩu quản trị router không phải mật khẩu mặc định và không trùng mật khẩu Wi-Fi
· Xác nhận remote management, WPS và UPnP vẫn tắt nếu không cần
· Kiểm tra firewall của router đang hoạt động
· Duy trì mạng khách cho khách truy cập thay vì chia sẻ mật khẩu mạng chính
· Xem xét router có còn được nhà sản xuất hỗ trợ hay không
Những bước này cũng phù hợp với hướng dẫn của FTC và CISA về mạng gia đình: sử dụng WPA3 hoặc WPA2, thay thông tin quản trị mặc định, duy trì firmware, tắt các tính năng không cần thiết và phân tách quyền truy cập khi có thể.
Bảo mật Wi-Fi gia đình vì thế nên được nhìn như một hệ thống nhiều lớp. WPA3-Personal là lựa chọn ưu tiên khi thiết bị tương thích; WPA2-Personal là phương án chuyển tiếp phù hợp cho thiết bị cũ. Mật khẩu Wi-Fi và mật khẩu quản trị phải riêng biệt, router cần được cập nhật, các chức năng quản trị hoặc kết nối không cần thiết nên được tắt, còn khách và thiết bị ít tin cậy nên được phân tách khi router cho phép. Khi các lớp này được duy trì cùng nhau, một sai sót đơn lẻ sẽ khó trở thành điểm yếu duy nhất quyết định mức an toàn của toàn bộ mạng.

GỬI Ý KIẾN BÌNH LUẬN