Những dấu hiệu ứng dụng không an toàn cần chú ý
Mục lục
- Quyền truy cập không tương xứng với chức năng là dấu hiệu đáng chú ý nhất
- Nguồn cài đặt không rõ ràng làm giảm khả năng kiểm chứng ứng dụng
- Ứng dụng yêu cầu vô hiệu hóa cảnh báo bảo mật là tín hiệu rủi ro mạnh
- Danh tính nhà phát triển và chính sách dữ liệu quá mơ hồ làm giảm mức độ tin cậy
- Hành vi xuất hiện sau khi cài đặt có thể cho thấy ứng dụng đang làm nhiều hơn những gì đã công bố
- Ứng dụng cố che giấu, chống gỡ hoặc giành quyền kiểm soát bất thường cần được đánh giá nghiêm túc
- Yêu cầu nhập thông tin nhạy cảm không đúng ngữ cảnh có thể là dấu hiệu đánh cắp dữ liệu
- Đánh giá ứng dụng bằng tổ hợp dấu hiệu thay vì tìm một “dấu hiệu tuyệt đối”
- Khi nào nên tránh cài đặt hoặc cân nhắc gỡ bỏ ứng dụng?
Nhận biết dấu hiệu ứng dụng không an toàn qua quyền truy cập bất thường, nguồn cài đặt đáng ngờ, cảnh báo bảo mật, hành vi ẩn và cách ứng dụng xử lý dữ liệu để biết khi nào nên tránh cài hoặc cân nhắc gỡ bỏ.
Một ứng dụng không nhất thiết phải chứa mã độc rõ ràng mới đáng lo ngại. Rủi ro có thể xuất phát từ việc ứng dụng yêu cầu nhiều quyền hơn chức năng thực tế cần, thu thập dữ liệu không minh bạch, cố né cơ chế bảo vệ của thiết bị hoặc thực hiện những hành vi mà người dùng không chủ động yêu cầu. Vì vậy, nên đánh giá một cụm tín hiệu thay vì kết luận chỉ dựa vào một dấu hiệu riêng lẻ.
Quyền truy cập không tương xứng với chức năng là dấu hiệu đáng chú ý nhất
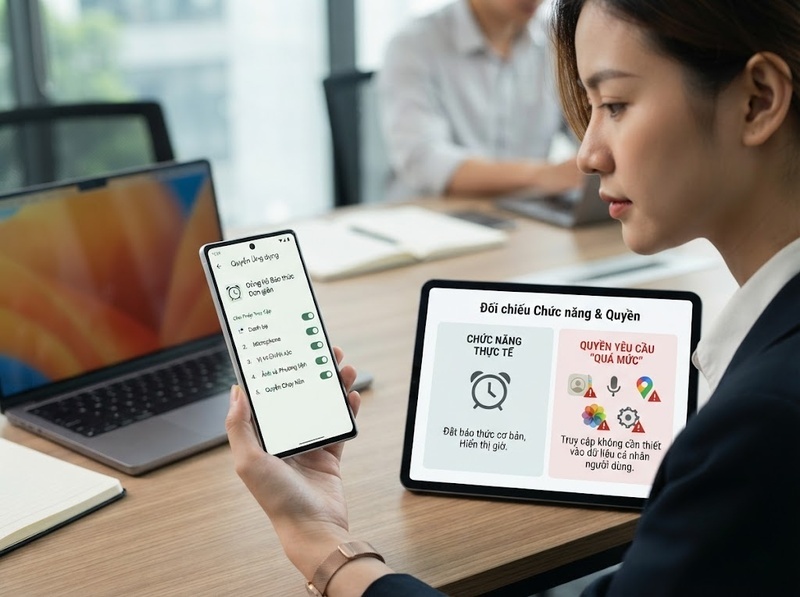
Quyền truy cập cho phép ứng dụng tương tác với những thành phần hoặc dữ liệu được hệ điều hành bảo vệ. Vì vậy, câu hỏi quan trọng không phải là “ứng dụng xin bao nhiêu quyền”, mà là từng quyền có hợp lý với chức năng người dùng đang sử dụng hay không.
Một ứng dụng bản đồ cần vị trí là điều dễ giải thích. Ứng dụng gọi điện có thể cần microphone. Ứng dụng quét mã QR cần camera. Ngược lại, một ứng dụng đèn pin yêu cầu danh bạ, nhật ký cuộc gọi, microphone và vị trí chính xác trong nền tạo ra khoảng cách lớn giữa chức năng công bố và phạm vi truy cập thực tế.
Cơ chế tạo rủi ro ở đây khá rõ: mỗi quyền nhạy cảm mở thêm một bề mặt dữ liệu hoặc chức năng mà ứng dụng có thể sử dụng. Nếu quyền đó không cần thiết cho nhiệm vụ chính, người dùng đang trao khả năng truy cập mà không nhận lại giá trị chức năng tương ứng.
Các quyền cần xem xét kỹ thường liên quan đến:
· Vị trí chính xác hoặc vị trí khi ứng dụng chạy nền
· Microphone và camera
· Danh bạ, lịch, ảnh và tệp cá nhân
· SMS hoặc nhật ký cuộc gọi trên những nền tảng cho phép
· Trợ năng khi chức năng ứng dụng không giải thích được nhu cầu này
· Quyền hiển thị trên ứng dụng khác
· Quyền quản trị thiết bị hoặc những quyền có thể làm ứng dụng khó bị vô hiệu hóa
Tuy nhiên, không tồn tại một con số cố định như “trên năm quyền là nguy hiểm”. Một ứng dụng liên lạc đa chức năng có thể cần nhiều quyền hợp lý hơn một tiện ích đơn giản. Mức độ đáng ngờ nằm ở sự không tương xứng giữa quyền, thời điểm yêu cầu quyền và chức năng thực tế.
Nếu ứng dụng ép cấp quyền không liên quan mới cho sử dụng tính năng cơ bản, hoặc liên tục yêu cầu lại sau khi đã bị từ chối, mức độ thận trọng nên tăng lên.
Nguồn cài đặt không rõ ràng làm giảm khả năng kiểm chứng ứng dụng
Nguồn phân phối là một lớp kiểm soát rủi ro quan trọng. Kho ứng dụng chính thức không bảo đảm mọi ứng dụng đều tuyệt đối an toàn, nhưng thường cung cấp một số cơ chế kiểm tra, thông tin nhà phát triển, cập nhật và khả năng xử lý ứng dụng vi phạm.
Rủi ro tăng khi người dùng được hướng dẫn cài ứng dụng từ một tệp tải trực tiếp, đường dẫn lạ, tin nhắn, nhóm chat hoặc trang web không xác định rõ đơn vị phát hành. Trong trường hợp đó, người dùng khó xác nhận tệp có đúng là bản do nhà phát triển hợp pháp phát hành hay đã bị thay đổi trên đường phân phối.
Đặc biệt nên thận trọng khi ứng dụng yêu cầu người dùng:
· Tắt hoặc bỏ qua cơ chế quét bảo mật để tiếp tục cài đặt
· Cho phép cài ứng dụng từ nguồn chưa được tin cậy mà không giải thích lý do hợp lý
· Bỏ qua cảnh báo của hệ điều hành
· Cài thêm tệp hoặc thành phần không rõ chức năng
· Tải một “bản cập nhật bắt buộc” từ tên miền hoặc nguồn khác với nơi ứng dụng ban đầu được cung cấp
Việc cài ngoài kho chính thức không tự động đồng nghĩa với độc hại. Phần mềm nội bộ của doanh nghiệp, ứng dụng thử nghiệm hoặc một số kênh phân phối hợp pháp cũng có thể sử dụng hình thức này. Điểm phân biệt nằm ở khả năng xác minh nhà phát hành, nguồn tệp và lý do phải sử dụng phương thức phân phối đó.
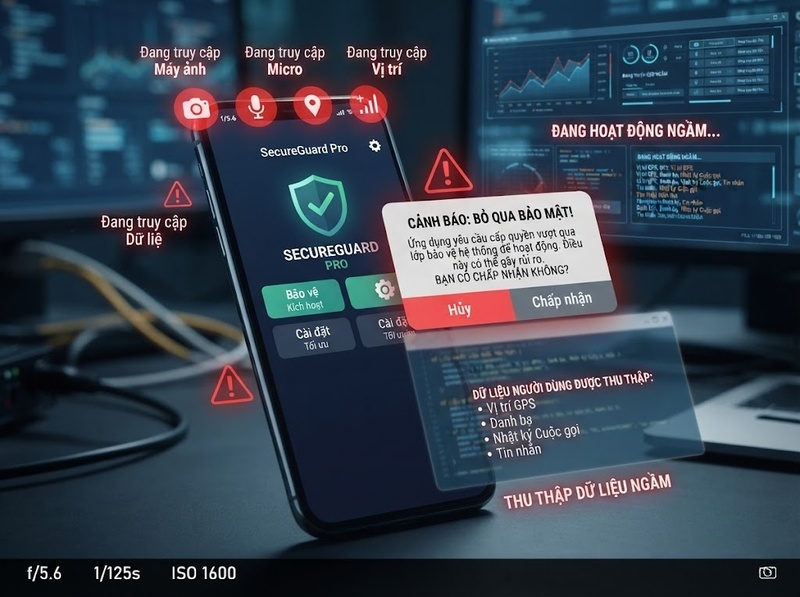
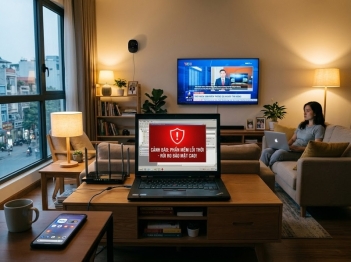
Ứng dụng yêu cầu vô hiệu hóa cảnh báo bảo mật là tín hiệu rủi ro mạnh
Một dấu hiệu đáng chú ý hơn việc đơn thuần xuất hiện cảnh báo là ứng dụng hoặc hướng dẫn cài đặt chủ động yêu cầu người dùng vượt qua lớp bảo vệ.
Các hệ điều hành và dịch vụ bảo vệ ứng dụng có thể phát hiện một số mẫu hành vi, tệp hoặc phương thức cài đặt đáng ngờ. Những cơ chế này không hoàn hảo và đôi khi có thể cảnh báo nhầm. Tuy nhiên, nếu nhà phát hành không giải thích nguyên nhân một cách có thể kiểm chứng mà chỉ yêu cầu “tắt bảo vệ”, “bỏ qua cảnh báo” hoặc “cho phép mọi quyền để ứng dụng hoạt động”, người dùng đang bị yêu cầu loại bỏ chính lớp kiểm soát giúp hạn chế rủi ro.
Cần phân biệt hai tình huống:
Cảnh báo đơn lẻ chưa đủ để kết luận ứng dụng chắc chắn độc hại.
Cảnh báo kết hợp với nguồn không rõ ràng, quyền bất thường và yêu cầu tắt bảo vệ tạo thành một tập hợp tín hiệu mạnh hơn nhiều.
Nguyên tắc này cũng phù hợp với cách tiếp cận bảo mật theo nhiều lớp: một dấu hiệu có thể có ngoại lệ, nhưng nhiều cơ chế kiểm soát cùng phản ứng bất thường làm xác suất rủi ro đáng để xem xét cao hơn.
Danh tính nhà phát triển và chính sách dữ liệu quá mơ hồ làm giảm mức độ tin cậy
Ứng dụng xử lý dữ liệu cá nhân nhưng không cho người dùng biết ai vận hành, dữ liệu nào được thu thập và dùng cho mục đích gì tạo ra một vấn đề về khả năng kiểm chứng.
Một ứng dụng đáng tin cậy hơn thường có thông tin có thể đối chiếu như tên nhà phát triển, trang hỗ trợ, phương thức liên hệ và mô tả hợp lý về cách sử dụng dữ liệu. Ngược lại, nên thận trọng khi gặp nhiều dấu hiệu cùng lúc:
· Tên nhà phát triển khó xác minh hoặc thay đổi bất thường
· Trang hỗ trợ không hoạt động hoặc không liên quan đến ứng dụng
· Chính sách quyền riêng tư rất chung chung, không mô tả loại dữ liệu ứng dụng thực tế xử lý
· Ứng dụng yêu cầu dữ liệu nhạy cảm nhưng không giải thích mục đích
· Nội dung mô tả và hành vi của ứng dụng không nhất quán
· Nhà phát triển cố tạo cảm giác mình thuộc một tổ chức khác mà không có thông tin kiểm chứng
Sự thiếu minh bạch không chứng minh trực tiếp rằng ứng dụng chứa mã độc. Tuy nhiên, nó làm giảm khả năng xác định ai chịu trách nhiệm và liệu việc thu thập dữ liệu có phù hợp với chức năng đã công bố hay không.
Hành vi xuất hiện sau khi cài đặt có thể cho thấy ứng dụng đang làm nhiều hơn những gì đã công bố
Một số dấu hiệu chỉ lộ rõ sau khi ứng dụng được cài và chạy. Điều đáng quan tâm nhất là hành vi không giải thích được bằng chức năng mà người dùng chủ động sử dụng.
Ví dụ, ứng dụng có thể tự mở quảng cáo ngoài giao diện của mình, tạo thông báo gây áp lực liên tục, mở trang web không được yêu cầu hoặc cố giữ hoạt động nền dù không có lý do chức năng rõ ràng. Một số ứng dụng còn tìm cách làm người dùng khó xác định ứng dụng nào đang gây ra hành vi đó.
Những dấu hiệu đáng kiểm tra gồm:
· Quảng cáo hoặc cửa sổ xuất hiện khi ứng dụng không được mở
· Trình duyệt tự chuyển tới trang không do người dùng chọn
· Biểu tượng ứng dụng biến mất nhưng tiến trình hoặc hành vi liên quan vẫn tồn tại
· Ứng dụng tự kích hoạt lại những thiết lập mà người dùng vừa tắt
· Xuất hiện ứng dụng hoặc thành phần mới mà người dùng không nhớ đã cài
· Có yêu cầu đăng nhập, xác minh hoặc thanh toán xuất hiện trong ngữ cảnh bất thường
Mức sử dụng pin, dữ liệu mạng hoặc tài nguyên tăng mạnh cũng có thể là tín hiệu để điều tra, nhưng không có ngưỡng chung áp dụng cho mọi ứng dụng. Trò chơi, bản đồ, sao lưu ảnh và ứng dụng gọi video vốn có thể sử dụng nhiều tài nguyên. Chỉ số này có ý nghĩa hơn khi mức sử dụng thay đổi đột ngột và không tương ứng với cách người dùng sử dụng ứng dụng.
Ứng dụng cố che giấu, chống gỡ hoặc giành quyền kiểm soát bất thường cần được đánh giá nghiêm túc
Một ứng dụng hợp pháp đôi khi cần chạy nền, sử dụng trợ năng hoặc có quyền quản trị trong những trường hợp chức năng cụ thể. Tuy nhiên, những quyền này trở nên đáng lo khi chúng được dùng để hạn chế khả năng kiểm soát của người dùng.
Ví dụ, ứng dụng yêu cầu quyền mạnh ngay khi mở lần đầu nhưng không giải thích chức năng phụ thuộc vào quyền đó. Sau khi cấp quyền, người dùng có thể khó tắt ứng dụng, khó thay đổi thiết lập hoặc không thể gỡ theo cách thông thường cho tới khi vô hiệu hóa một quyền đặc biệt.
Về mặt cơ chế, đây là vấn đề quyền kiểm soát. Quyền trợ năng, quản trị thiết bị hoặc khả năng phủ giao diện có thể hợp pháp trong đúng ngữ cảnh, nhưng cũng có thể tạo điều kiện cho ứng dụng quan sát thao tác, can thiệp giao diện hoặc chống lại hành động của người dùng nếu bị lạm dụng.
Do đó, không nên xem riêng tên của một quyền là bằng chứng độc hại. Cần đối chiếu ba yếu tố:
1. Chức năng nào thực sự cần quyền đó
2. Ứng dụng giải thích nhu cầu sử dụng quyền có rõ ràng hay không
3. Người dùng có thể từ chối hoặc thu hồi quyền mà vẫn kiểm soát được thiết bị hay không
Nếu cả ba điểm đều bất thường, việc tiếp tục sử dụng ứng dụng khó có cơ sở an toàn.
Yêu cầu nhập thông tin nhạy cảm không đúng ngữ cảnh có thể là dấu hiệu đánh cắp dữ liệu
Rủi ro không chỉ nằm ở quyền hệ thống. Ứng dụng còn có thể trực tiếp yêu cầu người dùng nhập dữ liệu.
Một ứng dụng chỉnh ảnh không có lý do rõ ràng để yêu cầu mã PIN ngân hàng. Một công cụ tiện ích đơn giản không cần mã OTP dùng để xác nhận một giao dịch bên ngoài. Nếu ứng dụng yêu cầu mật khẩu của dịch vụ khác thay vì chuyển người dùng qua cơ chế đăng nhập chính thức của dịch vụ đó, cần kiểm tra kỹ trước khi tiếp tục.
Dấu hiệu quan trọng nằm ở mối quan hệ giữa dữ liệu được yêu cầu và mục đích người dùng đang thực hiện.
Đặc biệt không nên cung cấp:
· Mã OTP cho một yêu cầu mà chính người dùng không khởi tạo
· Mật khẩu của một dịch vụ khác khi không có lý do xác thực hợp lệ
· Mã PIN hoặc thông tin thanh toán trong giao diện không xác định được đơn vị nhận
· Thông tin định danh nhạy cảm khi ứng dụng không giải thích mục đích và phạm vi xử lý
Một yêu cầu dữ liệu nhạy cảm có thể hợp pháp trong ứng dụng ngân hàng, nhận diện danh tính hoặc dịch vụ tài chính tương ứng. Vì vậy, ngữ cảnh và khả năng xác minh đơn vị vận hành vẫn là điều kiện quyết định.
Đánh giá ứng dụng bằng tổ hợp dấu hiệu thay vì tìm một “dấu hiệu tuyệt đối”
Sai lầm phổ biến là tìm một tiêu chí duy nhất có thể xác nhận ứng dụng an toàn hoặc nguy hiểm. Trong thực tế, nhiều tín hiệu đều có ngoại lệ.
Ứng dụng có nhiều quyền chưa chắc nguy hiểm. Ứng dụng ít lượt đánh giá chưa chắc độc hại. Ứng dụng nằm trên kho chính thức cũng không đồng nghĩa với việc có thể bỏ qua mọi kiểm tra. Ngược lại, một cảnh báo đơn lẻ cũng chưa đủ để khẳng định có mã độc.
Cách đánh giá hữu ích hơn là xem các tín hiệu có hội tụ hay không. Ví dụ:
Một ứng dụng được tải từ nguồn lạ, yêu cầu quyền trợ năng không liên quan, bắt tắt bảo vệ thiết bị và sau đó hiển thị cửa sổ ngoài ứng dụng tạo ra mức nghi ngờ cao hơn đáng kể so với một ứng dụng chỉ có một trong các đặc điểm đó.
Có thể sử dụng ba câu hỏi để kiểm tra nhanh:
· Có hợp lý không? Quyền, dữ liệu và hành vi có phù hợp chức năng không
· Có kiểm chứng được không? Nhà phát triển, nguồn cài và mục đích sử dụng dữ liệu có rõ ràng không
· Người dùng còn kiểm soát không? Có thể từ chối quyền, đóng ứng dụng và gỡ bỏ bình thường không
Càng nhiều câu trả lời là “không”, càng có lý do để tránh cài đặt hoặc dừng sử dụng.
Khi nào nên tránh cài đặt hoặc cân nhắc gỡ bỏ ứng dụng?
Nên tránh cài đặt ngay khi chưa thể giải thích hợp lý những yêu cầu quan trọng của ứng dụng, đặc biệt nếu xuất hiện đồng thời nguồn không đáng tin, quyền nhạy cảm không liên quan hoặc hướng dẫn vô hiệu hóa bảo mật.
Nếu ứng dụng đã được cài, việc cân nhắc gỡ bỏ trở nên hợp lý khi hành vi thực tế khác đáng kể với chức năng đã công bố, ứng dụng truy cập những quyền không cần thiết, liên tục vượt qua lựa chọn của người dùng hoặc làm phát sinh các dấu hiệu bất thường trên thiết bị.
Trước khi quyết định, có thể kiểm tra theo thứ tự:
1. Đối chiếu chức năng với các quyền đã cấp
2. Xem lại nguồn cài đặt và thông tin nhà phát triển
3. Kiểm tra các cảnh báo bảo mật của thiết bị
4. Xem quyền đặc biệt như trợ năng, quản trị thiết bị hoặc hiển thị trên ứng dụng khác
5. Quan sát hành vi nền, quảng cáo, chuyển hướng và yêu cầu dữ liệu nhạy cảm
6. Thu hồi những quyền không cần thiết và xem ứng dụng phản ứng ra sao
Nếu một ứng dụng chỉ hoạt động khi người dùng chấp nhận những quyền không liên quan, bỏ qua cảnh báo hoặc từ bỏ khả năng kiểm soát thiết bị, đó là cơ sở mạnh để không tiếp tục sử dụng.
Dấu hiệu ứng dụng không an toàn thường không nằm ở một đặc điểm duy nhất mà nằm ở sự không nhất quán giữa chức năng, quyền truy cập, nguồn phát hành, cách xử lý dữ liệu và hành vi thực tế. Quyền nhạy cảm không cần thiết, yêu cầu bỏ qua bảo vệ, nguồn cài khó kiểm chứng, hành vi ẩn hoặc yêu cầu thông tin nhạy cảm sai ngữ cảnh đều là những tín hiệu cần được xem xét nghiêm túc.
Khi chưa chắc chắn, tiêu chí hữu ích nhất là kiểm tra xem ứng dụng có minh bạch, có lý do hợp lý cho từng quyền và có để người dùng duy trì quyền kiểm soát hay không. Một ứng dụng càng buộc người dùng phải tin mà không thể kiểm chứng, mức độ thận trọng càng nên cao.

GỬI Ý KIẾN BÌNH LUẬN