Cách bảo vệ tài khoản gia đình khỏi bị chiếm quyền
Mục lục
- Mỗi tài khoản cần một mật khẩu riêng, dài và khó đoán
- Bật xác thực nhiều yếu tố và ưu tiên phương thức chống phishing
- Bảo vệ email, số điện thoại và phương thức khôi phục như một phần của tài khoản
- Không chia sẻ mã xác minh và không đăng nhập từ liên kết đáng ngờ
- Thiết lập một quy tắc bảo mật chung cho cả gia đình
- Khi thấy dấu hiệu bất thường, xử lý nhanh để hạn chế mất quyền kiểm soát
Gia đình có thể giảm đáng kể nguy cơ mất tài khoản bằng cách dùng mật khẩu riêng cho từng dịch vụ, bật xác thực nhiều yếu tố, bảo vệ kênh khôi phục và thống nhất cách xử lý tin nhắn, mã xác minh hoặc yêu cầu đăng nhập đáng ngờ.
Một tài khoản trực tuyến thường không bị bảo vệ bởi riêng mật khẩu. Quyền truy cập còn phụ thuộc vào email khôi phục, số điện thoại, phương thức xác thực thứ hai, thiết bị đang đăng nhập và cách người dùng phản ứng trước những yêu cầu giả mạo. Vì vậy, bảo vệ tài khoản gia đình hiệu quả nhất khi biến nhiều lớp này thành một hệ thống: mật khẩu bị lộ không đồng nghĩa với mất tài khoản, một thành viên bị lừa không dễ kéo theo các tài khoản khác, và cả nhà biết phải kiểm tra điều gì khi xuất hiện dấu hiệu bất thường.
Mỗi tài khoản cần một mật khẩu riêng, dài và khó đoán
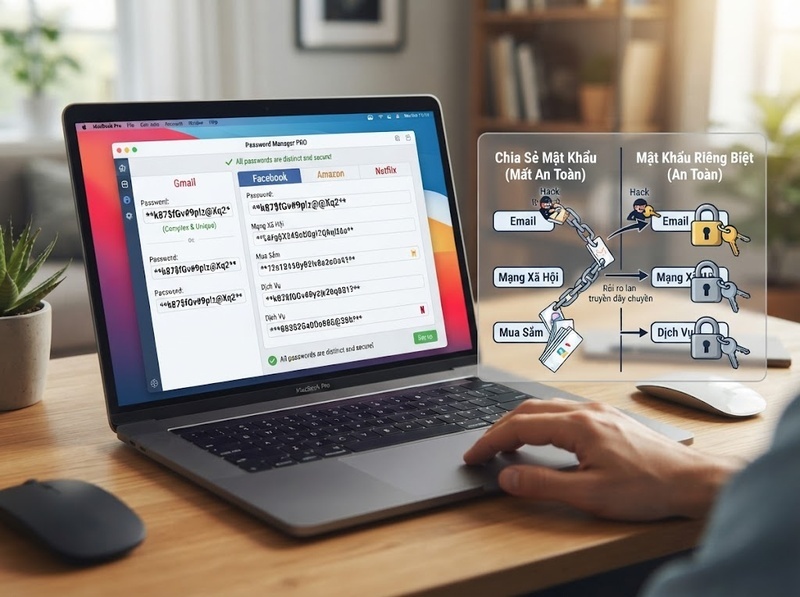
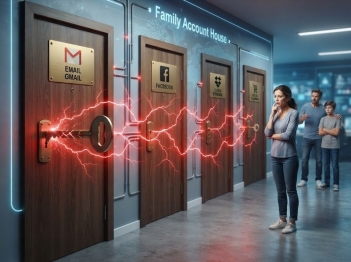
Rủi ro lớn của việc dùng lại mật khẩu nằm ở hiệu ứng dây chuyền. Nếu cùng một mật khẩu được sử dụng cho email, mạng xã hội, mua sắm và các dịch vụ khác, việc một dịch vụ làm lộ thông tin đăng nhập có thể tạo cơ hội cho kẻ tấn công thử cùng cặp email và mật khẩu ở nhiều nơi. Mật khẩu vì thế không chỉ cần khó đoán mà còn phải không được tái sử dụng giữa các tài khoản quan trọng.
CISA khuyến nghị sử dụng mật khẩu dài, ngẫu nhiên, riêng biệt và dùng trình quản lý mật khẩu để tạo cũng như lưu chúng. Đối với gia đình có nhiều thành viên và hàng chục tài khoản, trình quản lý mật khẩu giải quyết một vấn đề thực tế: mọi người không phải ghi nhớ một chuỗi bí mật khác nhau cho từng dịch vụ rồi cuối cùng quay lại dùng chung một mật khẩu dễ nhớ.
Độ dài cũng đáng được ưu tiên hơn những mẹo như chỉ thay chữ bằng số hoặc thêm một ký tự đặc biệt. Hướng dẫn NIST SP 800-63B-4 hiện hành yêu cầu các hệ thống sử dụng mật khẩu làm yếu tố xác thực duy nhất phải đặt mức tối thiểu 15 ký tự; đồng thời NIST không khuyến khích các quy tắc thành phần cứng nhắc hay việc buộc đổi mật khẩu định kỳ khi chưa có bằng chứng bị xâm phạm. Đây là yêu cầu kỹ thuật dành cho nhà cung cấp dịch vụ chứ không phải quy định bắt buộc người dùng phải áp dụng ở mọi website, nhưng nó cho thấy độ dài và khả năng chống mật khẩu đã bị lộ quan trọng hơn việc liên tục thay đổi một mật khẩu theo công thức dễ đoán.
Trong thực tế gia đình, quy tắc đơn giản là: tài khoản nào cũng có mật khẩu riêng; ưu tiên chuỗi dài do trình quản lý mật khẩu tạo; không gửi mật khẩu qua nhóm chat hoặc ghi ở nơi những người khác dễ nhìn thấy. Nếu có bằng chứng một mật khẩu đã bị lộ, cần thay mật khẩu đó ngay và kiểm tra xem nó từng được dùng lại ở đâu.
Bật xác thực nhiều yếu tố và ưu tiên phương thức chống phishing
Mật khẩu dù tốt vẫn chỉ là một lớp bảo vệ. NIST lưu ý rõ rằng bản thân mật khẩu không có khả năng chống phishing. Một người có thể tạo mật khẩu rất dài nhưng vẫn nhập nó vào website giả nếu bị dẫn dụ đúng cách.
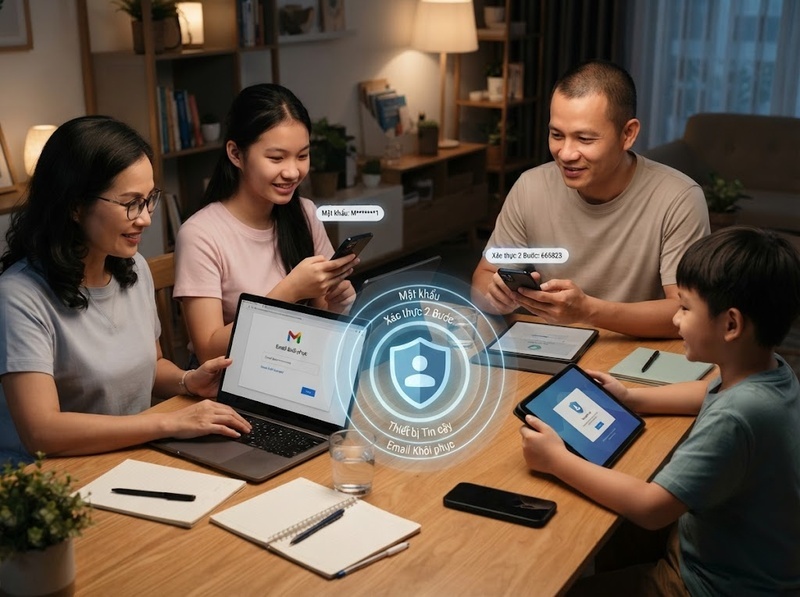
Xác thực nhiều yếu tố, thường gọi là MFA hoặc 2FA, bổ sung một điều kiện khác trước khi tài khoản cho phép đăng nhập. FTC giải thích rằng ngay cả khi kẻ gian lấy được tên đăng nhập và mật khẩu, MFA khiến việc truy cập tài khoản khó hơn vì chúng còn phải vượt qua yếu tố xác minh bổ sung.
Tuy nhiên, các phương thức MFA không chống phishing giống nhau. Khi dịch vụ hỗ trợ, gia đình nên ưu tiên phương thức xác thực chống phishing như passkey hoặc khóa bảo mật dựa trên cơ chế mật mã. CISA đánh giá khóa bảo mật vật lý là phương thức có mức bảo vệ phishing rất cao; NIST cũng phân biệt các phương thức mật mã chống phishing với mã OTP, vốn không được xem là phishing-resistant.
Nếu một dịch vụ chưa hỗ trợ passkey hoặc khóa bảo mật, ứng dụng xác thực hoặc hình thức MFA khác vẫn tạo thêm lớp phòng vệ so với chỉ dùng mật khẩu. Điều cần tránh là hiểu rằng “đã bật 2FA thì không thể mất tài khoản”. Mã OTP vẫn có thể bị người dùng tự cung cấp cho kẻ giả mạo, nên MFA phải đi cùng thói quen kiểm tra yêu cầu đăng nhập.
Với các tài khoản trung tâm như email chính, tài khoản Apple, Google, Microsoft hoặc tài khoản chứa thông tin tài chính, nên bật phương thức xác thực mạnh nhất mà dịch vụ hỗ trợ trước, bởi việc mất những tài khoản này có thể ảnh hưởng tới quá trình đặt lại mật khẩu của nhiều dịch vụ khác.
Bảo vệ email, số điện thoại và phương thức khôi phục như một phần của tài khoản
Một lỗi phổ biến là bảo vệ trang đăng nhập rất kỹ nhưng bỏ quên đường khôi phục. Nếu kẻ tấn công kiểm soát được email dùng để nhận liên kết đặt lại mật khẩu, số điện thoại nhận mã xác minh hoặc một thiết bị đã được tin cậy, chúng có thể tìm cách lấy lại quyền truy cập mà không cần đoán mật khẩu hiện tại.
Vì vậy, email chính của mỗi thành viên nên được xem là tài khoản ưu tiên cao. Email cần mật khẩu riêng, MFA và thông tin khôi phục còn sử dụng được. Khi thay số điện thoại hoặc đổi thiết bị, nên kiểm tra lại các dịch vụ quan trọng thay vì để số cũ tiếp tục tồn tại như một kênh khôi phục không còn kiểm soát.
Mã khôi phục cũng là một loại thông tin xác thực, không phải giấy ghi chú vô hại. NIST phân loại recovery code là bí mật được cấp cho người dùng để lấy lại tài khoản khi không thể xác thực theo cách thông thường. Do đó, nếu dịch vụ cung cấp mã dự phòng, gia đình nên lưu chúng ở nơi có kiểm soát và tách khỏi thiết bị có nguy cơ bị mất cùng lúc.
Một nguyên tắc hữu ích là kiểm tra theo chuỗi: nếu mất điện thoại hôm nay, mình còn cách nào an toàn để vào tài khoản? Nếu câu trả lời phụ thuộc hoàn toàn vào chính chiếc điện thoại đó, cơ chế khôi phục đang có một điểm yếu cần xử lý.
Không chia sẻ mã xác minh và không đăng nhập từ liên kết đáng ngờ
Phishing khai thác con người thay vì cố phá thuật toán mật khẩu. Kẻ gian có thể giả làm ngân hàng, mạng xã hội, nhân viên hỗ trợ kỹ thuật hoặc thậm chí người quen, sau đó tạo cảm giác cấp bách để người nhận bấm liên kết, nhập mật khẩu hoặc đọc mã xác minh.
Đối với gia đình, một quy tắc nên được thống nhất tuyệt đối: mã xác minh dùng để chính mình đăng nhập, không phải để đọc cho người gọi, người nhắn tin hoặc “nhân viên hỗ trợ”. FTC cảnh báo rằng kẻ lừa đảo thường cố lấy mã này sau khi đã có mật khẩu hoặc các dữ liệu khác; nếu người dùng cung cấp mã, lớp xác thực thứ hai có thể bị vượt qua.
Khi nhận email hoặc tin nhắn báo tài khoản có vấn đề, đừng dùng ngay số điện thoại, nút hoặc liên kết nằm trong thông báo đó. FTC khuyến nghị liên hệ doanh nghiệp qua website hoặc số liên lạc mà người dùng biết là thật. Cách làm này cắt đứt chính con đường mà kẻ giả mạo muốn dẫn người dùng đi qua.
Thói quen này đặc biệt quan trọng với trẻ em và người lớn tuổi, nhưng không nên biến thành giả định rằng chỉ hai nhóm đó mới dễ bị lừa. Một thông báo đúng thời điểm, mang đúng tên dịch vụ và tạo đủ áp lực có thể khiến bất kỳ thành viên nào hành động quá nhanh. Quy trình chung của gia đình vì thế hiệu quả hơn việc dựa vào khả năng phán đoán của từng người trong từng tình huống.
Thiết lập một quy tắc bảo mật chung cho cả gia đình
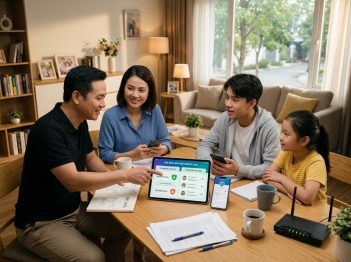
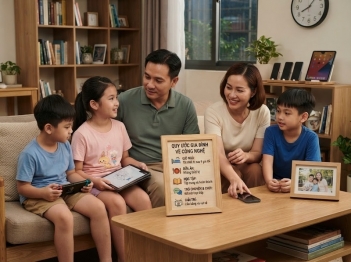
Bảo vệ tài khoản gia đình dễ thất bại khi mỗi người làm theo một cách. Một thành viên dùng trình quản lý mật khẩu, người khác vẫn dùng cùng một mật khẩu cho mọi nơi; một người bật MFA, người khác lại sẵn sàng gửi mã xác minh khi được hỏi. Mức an toàn chung khi đó thường bị giới hạn bởi tài khoản hoặc hành vi yếu nhất có khả năng ảnh hưởng tới những người còn lại.
Gia đình không cần một quy trình phức tạp. Chỉ cần thống nhất một số nguyên tắc có thể thực hiện được:
· Mỗi tài khoản dùng một mật khẩu riêng
· Tài khoản quan trọng phải bật MFA nếu dịch vụ hỗ trợ
· Ưu tiên passkey hoặc khóa bảo mật khi có thể
· Không chuyển tiếp mật khẩu, mã OTP hoặc mã khôi phục qua trò chuyện thông thường
· Không đăng nhập từ liên kết trong thông báo bất ngờ; tự mở ứng dụng hoặc website chính thức
· Khi một thành viên thấy yêu cầu đáng ngờ, hỏi người khác trước khi cung cấp thông tin
· Định kỳ kiểm tra email, số điện thoại và thiết bị đang được dùng để khôi phục tài khoản
Điểm quan trọng không nằm ở số lượng quy tắc mà ở tính nhất quán. Một quy tắc đơn giản nhưng cả nhà đều làm theo sẽ tạo được nhiều lớp bảo vệ hơn một danh sách kỹ thuật dài mà chỉ một người hiểu.
Nếu buộc phải chia sẻ quyền truy cập cho một dịch vụ gia đình, nên ưu tiên chức năng chia sẻ chính thức của dịch vụ hoặc cơ chế chia sẻ bảo mật của trình quản lý mật khẩu thay vì gửi bí mật đăng nhập qua tin nhắn. Khi mỗi thành viên có thể dùng tài khoản hoặc quyền riêng của mình, khả năng truy vết và thu hồi quyền cũng rõ ràng hơn so với việc tất cả cùng dùng một mật khẩu.
Khi thấy dấu hiệu bất thường, xử lý nhanh để hạn chế mất quyền kiểm soát
Một cảnh báo đăng nhập lạ, mã xác minh xuất hiện dù không yêu cầu, email báo đổi mật khẩu hoặc thiết bị mới trong danh sách phiên đăng nhập đều nên được xem là tín hiệu cần kiểm tra. Không phải mọi cảnh báo đều chứng minh tài khoản đã bị chiếm, nhưng chờ đến khi mất quyền truy cập hoàn toàn mới hành động sẽ làm quá trình khôi phục khó hơn.
Trước tiên, hãy tự mở ứng dụng hoặc website chính thức của dịch vụ thay vì đi qua liên kết trong cảnh báo. Kiểm tra phiên đăng nhập, thiết bị đã kết nối, email và số điện thoại khôi phục. Nếu có bằng chứng mật khẩu bị lộ, hãy đổi sang mật khẩu mới và không dùng lại mật khẩu cũ ở bất kỳ tài khoản nào khác.
Sau đó kiểm tra MFA. Loại bỏ phương thức xác thực hoặc thiết bị không nhận ra, tạo lại mã khôi phục nếu dịch vụ cho phép và đăng xuất những phiên đáng ngờ. Nếu tài khoản email chính bị ảnh hưởng, cần ưu tiên xử lý email vì nó thường là kênh đặt lại mật khẩu cho nhiều tài khoản khác.
Nếu người dùng đã bấm vào liên kết phishing hoặc mở tệp đáng ngờ, FTC khuyến nghị cập nhật phần mềm bảo mật và quét thiết bị để tìm mã độc. Đây là giới hạn quan trọng của việc chỉ đổi mật khẩu: nếu thiết bị vẫn bị xâm nhập, bí mật mới có thể tiếp tục bị thu thập.
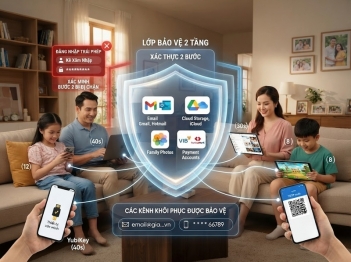
Bảo vệ tài khoản gia đình không nên dựa vào một “mật khẩu thật mạnh” duy nhất. Cách phòng vệ bền vững hơn là tạo nhiều lớp độc lập: mật khẩu dài và riêng biệt, xác thực nhiều yếu tố, kênh khôi phục được bảo vệ và thói quen không cung cấp thông tin xác thực cho những yêu cầu chưa được kiểm chứng.
Trong đó, tài khoản email và các tài khoản có thể dùng để khôi phục danh tính nên được ưu tiên trước. Khi cả gia đình cùng áp dụng một quy tắc xử lý chung — không dùng lại mật khẩu, bật MFA, không chia sẻ mã xác minh và tự truy cập dịch vụ qua kênh chính thức khi có cảnh báo — một sai sót đơn lẻ sẽ khó biến thành việc mất hàng loạt tài khoản.

GỬI Ý KIẾN BÌNH LUẬN