Vai trò xác thực hai bước cho tài khoản gia đình
Mục lục
- Xác thực hai bước chặn điều gì khi mật khẩu bị lộ?
- Vì sao lớp bảo vệ này quan trọng với tài khoản gia đình?
- Không phải mọi phương thức xác thực đều bảo vệ như nhau
- Xác thực hai bước vẫn có những giới hạn nào?
- Nên ưu tiên bảo vệ tài khoản nào trong gia đình?
- Thiết lập thế nào để vừa an toàn vừa tránh tự khóa tài khoản?
Xác thực hai bước tạo thêm một hàng rào sau mật khẩu, khiến kẻ tấn công khó chiếm tài khoản gia đình chỉ bằng mật khẩu bị lộ. Hiểu đúng cơ chế, mức bảo vệ và giới hạn của từng phương thức giúp gia đình thiết lập lớp bảo vệ phù hợp hơn.
Điểm quan trọng của xác thực hai bước không nằm ở việc làm mật khẩu “mạnh hơn”, mà ở việc khiến mật khẩu không còn là điều kiện duy nhất để đăng nhập. Khi tài khoản email, lưu trữ đám mây, mạng xã hội hoặc dịch vụ dùng chung trong gia đình bị lộ mật khẩu, kẻ tấn công vẫn phải vượt qua một bước xác minh khác.
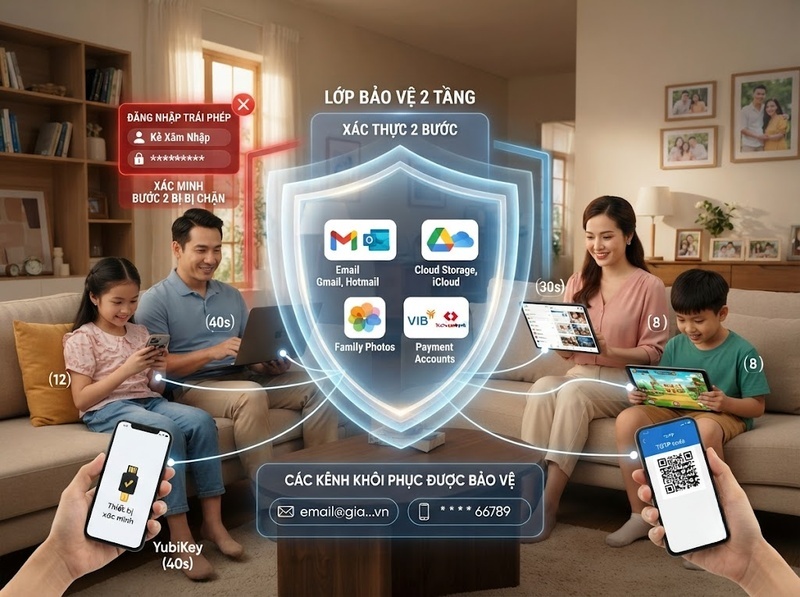
Cơ chế này đặc biệt có ý nghĩa với tài khoản gia đình vì một tài khoản bị chiếm có thể kéo theo nhiều tài sản số liên quan: thư điện tử dùng để đặt lại mật khẩu, ảnh và tài liệu đồng bộ, thông tin thanh toán, thiết bị đăng nhập hoặc những tài khoản khác sử dụng cùng địa chỉ email. Tuy vậy, xác thực hai bước không phải lớp phòng thủ tuyệt đối. Mức bảo vệ phụ thuộc đáng kể vào phương thức xác minh được sử dụng và cách gia đình bảo vệ kênh khôi phục tài khoản.
Xác thực hai bước chặn điều gì khi mật khẩu bị lộ?
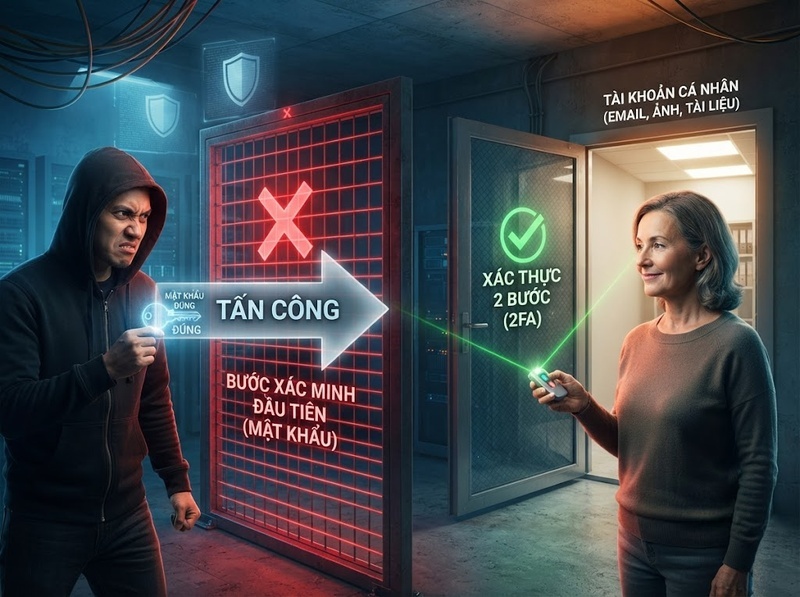
Trong mô hình chỉ dùng mật khẩu, bất kỳ ai có được đúng tên đăng nhập và mật khẩu về nguyên tắc đều có thể thử đăng nhập như chủ tài khoản. Mật khẩu có thể bị lộ qua nhiều con đường như tái sử dụng trên một dịch vụ đã bị rò rỉ dữ liệu, trang đăng nhập giả mạo hoặc thiết bị bị xâm nhập.
Xác thực hai bước thay đổi điều kiện đó. Sau khi mật khẩu được chấp nhận, hệ thống còn yêu cầu thêm một bằng chứng xác minh, chẳng hạn ứng dụng xác thực, thông báo trên thiết bị, khóa bảo mật hoặc một cơ chế dựa trên thiết bị. CISA mô tả MFA là việc yêu cầu từ hai cách xác minh danh tính trở lên và nhấn mạnh rằng mật khẩu mạnh khi đứng một mình vẫn chưa đủ để bảo vệ tài khoản trước nhiều kiểu tấn công hiện nay.
Vì vậy, nếu kẻ tấn công chỉ lấy được mật khẩu của một thành viên, cuộc tấn công chưa tự động chuyển thành quyền truy cập tài khoản. Họ còn phải chiếm được yếu tố xác minh tiếp theo hoặc tìm cách đánh lừa cơ chế đó.
Hiệu quả này không chỉ mang tính lý thuyết. Một nghiên cứu của Microsoft công bố năm 2023 cho thấy MFA làm giảm rủi ro tài khoản bị xâm nhập khoảng 99,22% trên toàn bộ tập dữ liệu nghiên cứu và khoảng 98,56% trong các trường hợp thông tin đăng nhập đã bị rò rỉ. Kết quả này không có nghĩa mọi tài khoản bật MFA đều an toàn 99,22%; nó cho thấy việc bổ sung yếu tố xác thực làm giảm mạnh xác suất thành công của những cuộc tấn công dựa chủ yếu vào thông tin đăng nhập.
Vì sao lớp bảo vệ này quan trọng với tài khoản gia đình?
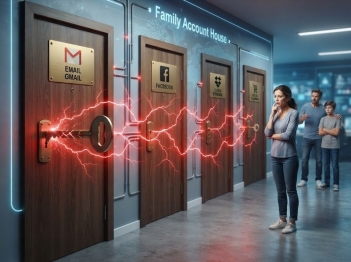
Tài khoản số trong gia đình thường không tồn tại độc lập. Email có thể là nơi nhận liên kết đặt lại mật khẩu cho mạng xã hội; tài khoản Apple hoặc Google có thể liên kết với ảnh, danh bạ và thiết bị; một tài khoản mua sắm có thể lưu phương thức thanh toán. Vì thế, quyền truy cập vào một tài khoản trung tâm có thể tạo điều kiện cho việc tiếp cận những dịch vụ khác.
Xác thực hai bước giúp phá vỡ chuỗi này ở điểm đăng nhập. Nếu mật khẩu email của cha mẹ bị lộ nhưng lần đăng nhập mới vẫn yêu cầu xác nhận trên thiết bị mà kẻ tấn công không sở hữu, quyền truy cập email chưa được thiết lập. Điều đó đồng thời làm giảm khả năng kẻ tấn công dùng chính hộp thư đó để đặt lại mật khẩu của các tài khoản liên quan.
Google cũng mô tả 2-Step Verification theo cùng nguyên tắc: bước xác minh bổ sung giúp ngăn người khác vào tài khoản ngay cả khi họ đã lấy được mật khẩu.
Tác dụng thực tế vì thế lớn nhất ở những tài khoản đóng vai trò “chìa khóa” của hệ sinh thái gia đình, đặc biệt là email chính và tài khoản quản lý thiết bị. Bảo vệ những tài khoản này làm tăng số rào cản mà một cuộc chiếm quyền dây chuyền phải vượt qua.
Tuy nhiên, 2FA không thể bù cho việc nhiều thành viên cùng biết mật khẩu, chia sẻ mã xác minh tùy tiện hoặc để kênh khôi phục không được bảo vệ. Một lớp xác thực thứ hai chỉ phát huy vai trò khi lớp đó thực sự nằm ngoài quyền kiểm soát của người đang có mật khẩu.
Không phải mọi phương thức xác thực đều bảo vệ như nhau
“Đã bật xác thực hai bước” chưa đủ để đánh giá mức an toàn. Điều quan trọng tiếp theo là bước thứ hai được thực hiện bằng cách nào.
Mã gửi qua SMS tạo thêm một rào cản so với chỉ sử dụng mật khẩu, nhưng vẫn phụ thuộc vào số điện thoại và có thể chịu những rủi ro gắn với kênh viễn thông hoặc hành vi lừa người dùng cung cấp mã. Ứng dụng tạo mã một lần loại bỏ một số phụ thuộc vào SMS, nhưng mã vẫn có thể bị người dùng nhập vào một trang giả mạo.
NIST phân biệt rõ điểm này: mã OTP không được xem là phương thức xác thực chống phishing. Theo hướng dẫn SP 800-63B hiện hành, khả năng chống phishing đòi hỏi cơ chế xác thực có đặc tính mật mã giúp ràng buộc quá trình xác thực với dịch vụ hợp lệ thay vì phụ thuộc vào việc người dùng tự nhận biết trang web thật hay giả.
Passkey và khóa bảo mật dựa trên các cơ chế phù hợp có lợi thế ở điểm đó. Google giải thích rằng passkey được ràng buộc với danh tính của website hoặc ứng dụng, vì vậy trình duyệt và hệ điều hành chỉ cho phép sử dụng passkey với đúng dịch vụ đã tạo nó. Cơ chế này khiến việc dụ người dùng nhập “mã xác minh” vào một website giả trở nên khó thực hiện hơn.
Do đó, với tài khoản gia đình quan trọng, có thể hiểu thứ tự ưu tiên theo nguyên tắc: ưu tiên phương thức chống phishing khi dịch vụ hỗ trợ; nếu chưa có, phương thức xác thực bổ sung khác vẫn thường tốt hơn việc chỉ dựa vào mật khẩu. CISA cũng khuyến nghị ưu tiên MFA chống phishing khi có thể.
Xác thực hai bước vẫn có những giới hạn nào?
Xác thực hai bước làm giảm đáng kể nguy cơ chiếm tài khoản, nhưng không đồng nghĩa mọi kiểu tấn công đều bị chặn.
Một tình huống quan trọng là người dùng tự phê duyệt yêu cầu đăng nhập giả. Nếu kẻ tấn công đã có mật khẩu rồi liên tục gửi thông báo xác nhận, một thành viên có thể bấm “Đồng ý” vì nhầm tưởng đó là yêu cầu hợp lệ. Với phương thức yêu cầu nhập mã, trang phishing theo thời gian thực cũng có thể tìm cách thu cả mật khẩu lẫn mã rồi sử dụng ngay.
Một giới hạn khác xuất hiện sau khi phiên đăng nhập hợp lệ đã được thiết lập. Nếu thiết bị bị nhiễm phần mềm độc hại hoặc token phiên đăng nhập bị đánh cắp, kẻ tấn công có thể không phải thực hiện lại toàn bộ quy trình xác thực ban đầu. Vì thế, 2FA bảo vệ rất tốt cửa đăng nhập, nhưng không thay thế việc bảo vệ thiết bị và phiên làm việc.
Khôi phục tài khoản cũng là một đường biên cần chú ý. Nếu quy trình khôi phục cho phép bỏ qua bước xác thực mạnh thông qua một email phụ hoặc số điện thoại không được bảo vệ tốt, kẻ tấn công có thể nhắm vào chính đường vòng đó.
Đó là lý do không nên hiểu 2FA theo công thức “bật lên là không thể bị hack”. Cách hiểu chính xác hơn là: nó làm tăng đáng kể chi phí và số điều kiện mà kẻ tấn công phải thỏa mãn, nhưng vẫn cần được kết hợp với một phương thức xác thực phù hợp, thiết bị an toàn và kênh khôi phục được kiểm soát.
Nên ưu tiên bảo vệ tài khoản nào trong gia đình?
Nếu không thể cấu hình toàn bộ tài khoản cùng lúc, nên bắt đầu từ những tài khoản có khả năng tạo hiệu ứng dây chuyền khi bị chiếm.
Email chính thường đứng đầu danh sách vì đây là kênh khôi phục cho nhiều dịch vụ khác. Tiếp theo là tài khoản gắn với thiết bị và dữ liệu đám mây, tài khoản lưu thông tin thanh toán và những tài khoản có quyền quản lý thành viên khác.
Cách triển khai hợp lý là:
· Bật xác thực hai bước cho tài khoản email chính của từng người
· Bảo vệ tài khoản quản lý điện thoại, máy tính và dữ liệu đám mây
· Ưu tiên passkey hoặc khóa bảo mật khi dịch vụ hỗ trợ và phù hợp với người sử dụng
· Nếu dùng ứng dụng xác thực, bảo vệ chính thiết bị đang chứa ứng dụng
· Lưu mã khôi phục ở nơi an toàn, tách khỏi mật khẩu
· Kiểm tra số điện thoại và email khôi phục để bảo đảm chúng vẫn thuộc quyền kiểm soát của gia đình
· Dạy các thành viên không phê duyệt yêu cầu đăng nhập mà họ không chủ động tạo ra
Cách làm này quan trọng hơn việc chỉ bật 2FA trên thật nhiều dịch vụ nhưng bỏ qua các tài khoản trung tâm. Mục tiêu là gia cố những mắt xích mà nếu bị mất quyền kiểm soát sẽ tạo hậu quả lớn nhất.
Thiết lập thế nào để vừa an toàn vừa tránh tự khóa tài khoản?
Một vấn đề thực tế của gia đình là thiết bị có thể bị mất, điện thoại có thể hỏng hoặc người quản lý tài khoản có thể không có mặt khi cần đăng nhập. Vì vậy, bảo mật cần đi kèm khả năng khôi phục hợp lý.
Trước hết, không nên để duy nhất một thiết bị trở thành con đường xác minh nếu dịch vụ cho phép có phương án dự phòng. Gia đình có thể lưu mã khôi phục theo hướng dẫn của nhà cung cấp hoặc đăng ký thêm phương thức xác thực thích hợp. Tuy nhiên, phương án dự phòng không nên được làm yếu đến mức trở thành “cửa sau” dễ khai thác.
Với passkey, cần hiểu thêm rằng một số dịch vụ có thể coi việc xác minh quyền sở hữu thiết bị là đủ để đáp ứng quy trình đăng nhập mà không yêu cầu một bước OTP riêng. Chẳng hạn, Google nêu rõ passkey có thể thay thế bước xác minh thứ hai vì việc mở khóa thiết bị đã xác minh quyền sở hữu thiết bị đó.
Điều cần duy trì trong gia đình không phải là một công thức giống nhau cho mọi người, mà là ba nguyên tắc: yếu tố xác thực phải nằm dưới quyền kiểm soát của đúng người; phương thức khôi phục phải được chuẩn bị trước; và mọi yêu cầu xác minh bất ngờ phải được xem là tín hiệu cần kiểm tra thay vì bấm chấp thuận theo thói quen.
Xác thực hai bước giúp bảo vệ tài khoản gia đình bằng cách loại bỏ giả định rằng biết mật khẩu đồng nghĩa với được quyền đăng nhập. Khi mật khẩu bị rò rỉ, kẻ tấn công vẫn phải vượt qua thêm một yếu tố xác minh; bằng chứng thực nghiệm cho thấy cơ chế này có thể làm giảm rất mạnh rủi ro tài khoản bị chiếm.
Mức bảo vệ cao nhất không đến từ việc bật bất kỳ hình thức 2FA nào rồi bỏ mặc nó. Gia đình nên ưu tiên bảo vệ email và các tài khoản trung tâm, chọn phương thức chống phishing khi khả thi, giữ an toàn thiết bị xác minh và chuẩn bị kênh khôi phục đủ mạnh. Khi các yếu tố này được thiết kế cùng nhau, xác thực hai bước trở thành một lớp phòng thủ thực chất thay vì chỉ là thêm một thao tác khi đăng nhập.

GỬI Ý KIẾN BÌNH LUẬN