Rủi ro khi dùng chung mật khẩu nhiều tài khoản
Mục lục
- Một mật khẩu dùng nhiều nơi biến một sự cố thành nhiều sự cố
- Credential stuffing khiến rủi ro có thể lan rộng rất nhanh
- Trong gia đình, hiệu ứng dây chuyền có thể nghiêm trọng hơn
- Chia sẻ cùng một mật khẩu giữa nhiều thành viên còn làm mất khả năng cô lập rủi ro
- MFA giảm hậu quả nhưng không biến việc dùng lại mật khẩu thành an toàn
- Cách tách rủi ro giữa các tài khoản của gia đình
Việc dùng một mật khẩu cho nhiều tài khoản không chỉ làm tăng nguy cơ mất từng tài khoản riêng lẻ. Khi một thông tin đăng nhập bị lộ, kẻ tấn công có thể thử lại mật khẩu đó trên email, mạng xã hội, lưu trữ đám mây và các dịch vụ khác, khiến một sự cố nhỏ trở thành rủi ro dây chuyền cho cả gia đình.
Điểm nguy hiểm của việc dùng chung một mật khẩu không nằm ở chỗ mật khẩu đó nhất thiết phải yếu. Ngay cả một mật khẩu dài và khó đoán cũng mất phần lớn giá trị bảo vệ khi được sử dụng trên nhiều dịch vụ: chỉ cần một nơi làm lộ thông tin đăng nhập, cùng mật khẩu đó có thể trở thành chìa khóa để thử mở những tài khoản còn lại.
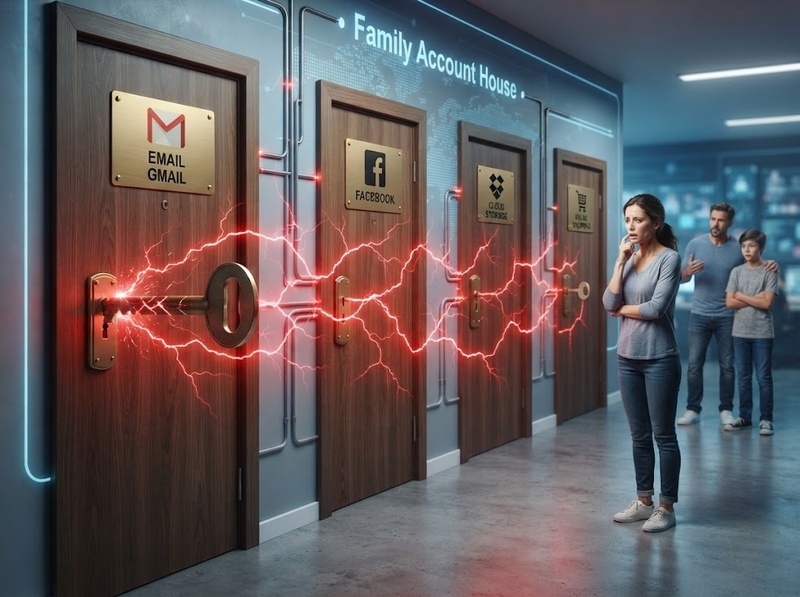
NIST khuyến nghị duy trì mật khẩu riêng biệt cho từng dịch vụ xác thực, đồng thời nêu rõ đây là biện pháp quan trọng để tránh các cuộc tấn công trong đó mật khẩu bị lộ ở một trang được dùng để truy cập tài khoản của người dùng trên những trang khác. Vì vậy, vấn đề cốt lõi không chỉ là “mật khẩu có mạnh không”, mà còn là “một mật khẩu bị lộ sẽ ảnh hưởng được đến bao nhiêu tài khoản”.
Một mật khẩu dùng nhiều nơi biến một sự cố thành nhiều sự cố
Giả sử một thành viên trong gia đình sử dụng cùng mật khẩu cho tài khoản mua sắm, email và dịch vụ lưu trữ đám mây. Nếu thông tin đăng nhập của trang mua sắm bị lộ do rò rỉ dữ liệu hoặc phishing, rủi ro không còn giới hạn ở trang mua sắm đó.
Kẻ tấn công đã có một cặp thông tin có khả năng hợp lệ, chẳng hạn địa chỉ email và mật khẩu. Nếu cùng địa chỉ email được dùng làm tên đăng nhập tại nhiều nơi, chúng có thể thử chính cặp thông tin này trên những dịch vụ khác.
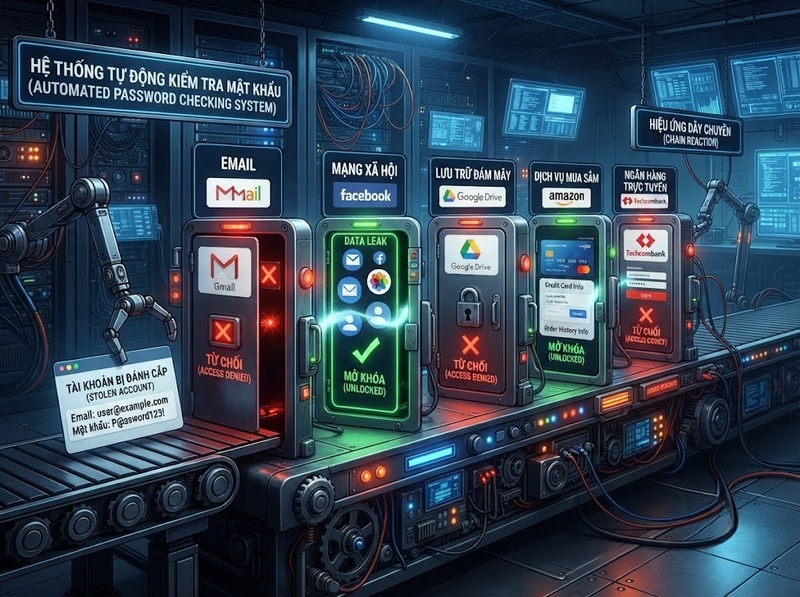
Đây là cơ chế của credential stuffing. OWASP mô tả credential stuffing là việc tự động đưa các cặp tên đăng nhập và mật khẩu đã bị đánh cắp vào các biểu mẫu đăng nhập. Việc người dùng tái sử dụng cùng email hoặc mật khẩu khiến thông tin bị lộ từ một dịch vụ có khả năng mở được tài khoản ở những dịch vụ khác.
Do đó, có sự khác biệt rất lớn giữa hai tình huống:
· Một mật khẩu chỉ dùng cho một tài khoản bị lộ: vùng ảnh hưởng chủ yếu tập trung vào tài khoản đó
· Một mật khẩu dùng cho nhiều tài khoản bị lộ: tất cả tài khoản sử dụng cùng thông tin đều phải được xem là có nguy cơ
Mật khẩu riêng cho từng dịch vụ chính là cách tạo “vách ngăn” giữa các tài khoản. Một nơi gặp sự cố không tự động cung cấp mật khẩu của những nơi còn lại.
Credential stuffing khiến rủi ro có thể lan rộng rất nhanh
Credential stuffing không đòi hỏi kẻ tấn công phải ngồi nhập mật khẩu thủ công vào từng trang. Đây có thể là một quá trình tự động, trong đó các thông tin đăng nhập đã bị lộ được thử trên nhiều dịch vụ. Microsoft cũng mô tả credential stuffing là hình thức sử dụng thông tin xác thực lấy từ các vụ rò rỉ dữ liệu rồi thử chúng trên những website khác.
Điều này giải thích vì sao mật khẩu “rất khó đoán” vẫn không giải quyết được vấn đề tái sử dụng.
Nếu kẻ tấn công chưa biết mật khẩu, độ dài và khả năng chống đoán có ý nghĩa lớn. Nhưng sau khi mật khẩu thực tế đã bị lộ, kẻ tấn công không còn cần đoán chuỗi ký tự nữa. Chúng chỉ cần kiểm tra xem chuỗi đó có được sử dụng tại các tài khoản khác hay không.
Nói cách khác:
Độ mạnh của mật khẩu giúp chống việc tìm ra mật khẩu; tính duy nhất của mật khẩu giúp hạn chế thiệt hại sau khi một mật khẩu đã bị tìm ra hoặc bị lộ.
Hai lớp bảo vệ này giải quyết hai vấn đề khác nhau. Một mật khẩu mạnh nhưng được tái sử dụng vẫn tạo ra điểm phụ thuộc chung giữa nhiều tài khoản.
Trong gia đình, hiệu ứng dây chuyền có thể nghiêm trọng hơn
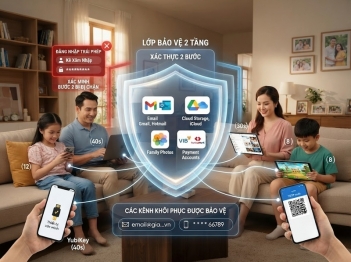
Các tài khoản của một cá nhân vốn đã có quan hệ với nhau, nhưng môi trường gia đình còn tạo thêm nhiều mối liên hệ thực tế: thành viên có thể chia sẻ dịch vụ, thiết bị hoặc thông tin liên lạc, trong khi một số tài khoản đóng vai trò trung tâm để nhận thông báo và khôi phục quyền truy cập.
Đặc biệt, email thường có giá trị cao vì nhiều dịch vụ gửi liên kết đặt lại mật khẩu hoặc thông báo bảo mật qua email. Vì vậy, nếu mật khẩu tái sử dụng giúp kẻ tấn công truy cập được cả một dịch vụ thông thường lẫn tài khoản email có liên quan, phạm vi sự cố có thể tăng lên đáng kể.
Rủi ro cũng không nhất thiết dừng ở dữ liệu. Tùy những tài khoản nào sử dụng cùng mật khẩu, hậu quả có thể liên quan đến:
· Thông tin cá nhân và thư điện tử
· Ảnh, tài liệu hoặc dữ liệu lưu trên đám mây
· Tài khoản mạng xã hội và danh tính trực tuyến
· Lịch sử mua hàng hoặc thông tin dịch vụ
· Những tài khoản khác sử dụng cùng thông tin đăng nhập
Điều quan trọng là không nên hiểu rằng một tài khoản bị xâm nhập sẽ tự động làm mất toàn bộ tài khoản gia đình. Rủi ro dây chuyền phụ thuộc vào việc các tài khoản có dùng lại cùng thông tin, cách chúng liên kết với nhau và những lớp xác thực bổ sung đang được bật. Nhưng tái sử dụng mật khẩu làm tăng số tài khoản mà một thông tin bị lộ có thể tác động trực tiếp.
Chia sẻ cùng một mật khẩu giữa nhiều thành viên còn làm mất khả năng cô lập rủi ro
Có một tình huống khác với việc một người dùng lại mật khẩu của chính mình: nhiều thành viên trong gia đình cùng biết và sử dụng một mật khẩu cho nhiều tài khoản.
Khi đó, số điểm mà mật khẩu có thể bị lộ tăng lên. Mật khẩu có thể xuất hiện trên nhiều thiết bị, được nhập bởi nhiều người hoặc được truyền cho nhau bằng những cách khác nhau. Chỉ cần một bản sao rơi vào tay người không được phép, tất cả tài khoản dùng chung mật khẩu đó cần được xem xét.
Mô hình này còn gây khó khăn cho việc xử lý sự cố. Khi phát hiện một tài khoản bất thường, gia đình phải xác định:
1. Những tài khoản nào đang dùng cùng mật khẩu
2. Thành viên nào biết mật khẩu đó
3. Mật khẩu đã được lưu hoặc gửi ở những đâu
4. Những tài khoản nào cần thay đổi thông tin đăng nhập ngay
Nếu mỗi tài khoản có một mật khẩu riêng, phạm vi cần xử lý rõ ràng hơn. Nếu một mật khẩu được dùng trên mười dịch vụ, sự cố ở một dịch vụ có thể buộc gia đình phải xử lý cả mười.
MFA giảm hậu quả nhưng không biến việc dùng lại mật khẩu thành an toàn
Xác thực đa yếu tố, hay MFA, bổ sung một yêu cầu xác thực ngoài mật khẩu. CISA giải thích rằng MFA tăng mức bảo vệ vì ngay cả khi một thông tin xác thực bị xâm phạm, người không được phép vẫn phải đáp ứng yêu cầu xác thực thứ hai.
Điều đó khiến MFA trở thành một lớp phòng thủ rất quan trọng trước hậu quả của mật khẩu bị lộ. Tuy nhiên, nó không phải lý do để tiếp tục dùng cùng mật khẩu ở nhiều nơi.
Nếu một mật khẩu được tái sử dụng, bí mật xác thực đầu tiên vẫn đồng thời bị mất trên tất cả các tài khoản dùng mật khẩu đó. Khi ấy, mức an toàn của từng tài khoản phụ thuộc nhiều hơn vào lớp bảo vệ bổ sung mà dịch vụ đó cung cấp và cách MFA được triển khai.
Cách tiếp cận tốt hơn là kết hợp hai nguyên tắc:
· Mỗi tài khoản có mật khẩu riêng
· Các tài khoản quan trọng bật MFA khi dịch vụ hỗ trợ
Mật khẩu riêng giúp thu hẹp phạm vi của một vụ lộ thông tin; MFA tạo thêm rào cản nếu mật khẩu của một tài khoản vẫn bị đánh cắp.
Cách tách rủi ro giữa các tài khoản của gia đình
Biện pháp quan trọng nhất là loại bỏ “mật khẩu chung” khỏi hệ thống tài khoản. NIST cho phép và khuyến khích việc hỗ trợ trình quản lý mật khẩu; hướng dẫn hiện hành cũng lưu ý rằng công cụ này có thể giúp người dùng duy trì các mật khẩu riêng biệt và tạo mật khẩu mạnh hơn. CISA cũng khuyến nghị sử dụng trình quản lý mật khẩu để tạo và lưu trữ mật khẩu mạnh thay vì tái sử dụng mật khẩu.
Với tài khoản dùng mật khẩu làm yếu tố xác thực duy nhất, NIST SP 800-63B hiện quy định mật khẩu phải có tối thiểu 15 ký tự đối với các hệ thống thuộc phạm vi tiêu chuẩn này; nếu mật khẩu chỉ là một phần của quy trình xác thực đa yếu tố, mức tối thiểu được phép là 8 ký tự. NIST cũng yêu cầu hệ thống cho phép trình quản lý mật khẩu và khuyến nghị hỗ trợ mật khẩu dài tới ít nhất 64 ký tự. Những con số này là yêu cầu đối với các hệ thống áp dụng tiêu chuẩn NIST, không phải quy tắc bắt buộc cho mọi website tiêu dùng.
Trong thực tế gia đình, có thể ưu tiên theo thứ tự sau:
· Tách mật khẩu của email và các tài khoản có vai trò khôi phục trước
· Tách mật khẩu của những tài khoản đang dùng cùng một chuỗi đã từng bị lộ hoặc có dấu hiệu bất thường
· Tạo mật khẩu riêng cho những tài khoản còn lại
· Lưu các mật khẩu riêng trong trình quản lý mật khẩu thay vì cố ghi nhớ một mẫu chung
· Bật MFA cho các tài khoản quan trọng khi có thể
Nếu phát hiện một mật khẩu dùng chung đã bị lộ, không nên chỉ thay mật khẩu ở dịch vụ nơi sự cố được phát hiện. Cần xác định mọi tài khoản còn sử dụng chính mật khẩu đó và thay chúng bằng các mật khẩu khác nhau, bởi credential stuffing chính là việc tận dụng mật khẩu bị lộ ở một nơi để thử tại nơi khác.
Dùng chung mật khẩu nhiều tài khoản tạo ra một điểm lỗi chung: một thông tin đăng nhập bị lộ có thể được tái sử dụng để tấn công nhiều dịch vụ thay vì chỉ một dịch vụ. Trong gia đình, hậu quả càng đáng chú ý khi các tài khoản email, lưu trữ, mạng xã hội và dịch vụ khác có quan hệ với nhau.
Cách giảm rủi ro không phải là tìm một mật khẩu thật mạnh rồi dùng nó ở mọi nơi. Mỗi tài khoản cần một mật khẩu riêng; trình quản lý mật khẩu giúp việc này khả thi hơn, còn MFA bổ sung một lớp phòng thủ khi mật khẩu vẫn bị xâm phạm. Tách thông tin xác thực giữa các tài khoản chính là cách ngăn một sự cố đơn lẻ trở thành sự cố dây chuyền.
Hỏi đáp về dùng chung mật khẩu nhiều tài khoản
Nếu mật khẩu rất dài và khó đoán thì có thể dùng cho nhiều tài khoản không?
Không nên. Mật khẩu dài giúp chống việc đoán hoặc dò mật khẩu, nhưng nếu chính chuỗi mật khẩu đó bị lộ từ một dịch vụ, kẻ tấn công có thể thử lại nó trên những dịch vụ khác. NIST vì vậy nhấn mạnh việc duy trì mật khẩu riêng biệt cho từng dịch vụ.
Nếu đã bật MFA thì có cần dùng mật khẩu khác nhau không?
Có. MFA tạo thêm rào cản sau khi mật khẩu bị lộ, nhưng mật khẩu riêng vẫn giúp ngăn cùng một bí mật xác thực bị mất đồng thời ở nhiều tài khoản. Hai biện pháp xử lý hai lớp rủi ro khác nhau.
Khi phát hiện một mật khẩu dùng chung đã bị lộ, tài khoản nào nên xử lý trước?
Ưu tiên các tài khoản sử dụng chính mật khẩu đó, đặc biệt là email và những tài khoản có vai trò trong khôi phục quyền truy cập. Sau đó thay mỗi nơi bằng một mật khẩu khác nhau và bật MFA ở những dịch vụ hỗ trợ. Việc chỉ đổi mật khẩu ở tài khoản nơi sự cố được phát hiện không loại bỏ nguy cơ credential stuffing đối với các tài khoản còn dùng chuỗi mật khẩu cũ.

GỬI Ý KIẾN BÌNH LUẬN