Nguyên tắc an toàn khi dùng Wi-Fi công cộng
Mục lục
- Vì sao Wi-Fi công cộng vẫn tạo ra rủi ro dù website đã dùng HTTPS?
- Những hoạt động cá nhân nào nên tránh trên Wi-Fi công cộng?
- Những kết nối Wi-Fi nào nên tránh?
- Cách kết nối an toàn hơn khi buộc phải dùng Wi-Fi công cộng
- HTTPS và VPN bảo vệ được gì, không bảo vệ được gì?
- Nguyên tắc chọn kết nối theo mức độ nhạy cảm
An toàn khi dùng Wi-Fi công cộng không đồng nghĩa với việc phải ngắt kết nối hoàn toàn. Quan trọng là nhận biết mạng đáng ngờ, hạn chế các hoạt động liên quan đến tài khoản và dữ liệu nhạy cảm, đồng thời sử dụng HTTPS, VPN hoặc mạng di động đúng trường hợp để giảm nguy cơ bị theo dõi, đánh cắp thông tin.
Wi-Fi công cộng tại sân bay, khách sạn, quán cà phê hay trung tâm thương mại thuận tiện nhưng người dùng thường không kiểm soát được cách điểm truy cập được cấu hình, ai đang cùng sử dụng mạng hoặc liệu tên mạng đang thấy có thực sự thuộc đơn vị cung cấp dịch vụ hay không. Vì vậy, nguyên tắc quan trọng không phải là mặc định coi mọi Wi-Fi công cộng đều nguy hiểm, mà là giảm lượng thông tin nhạy cảm phải trao đổi khi mức độ tin cậy của mạng chưa được xác định.
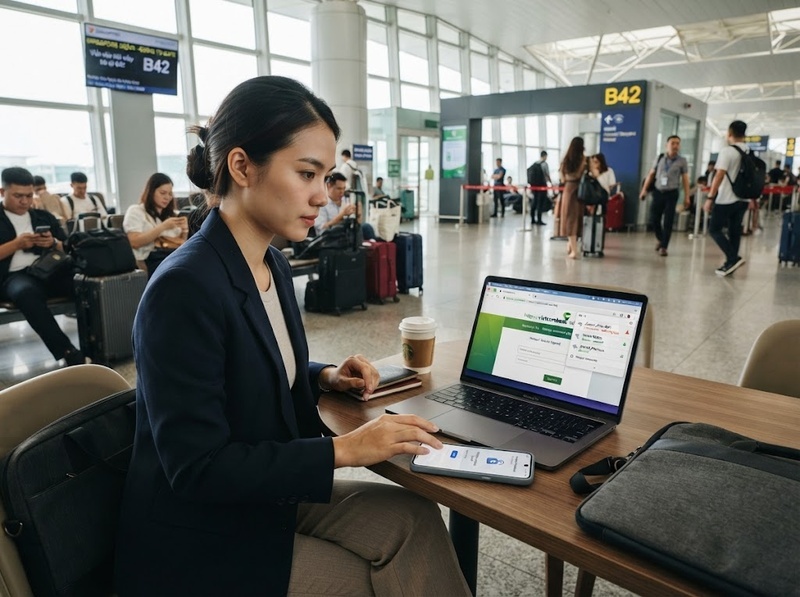
Rủi ro cũng cần được hiểu đúng. FTC cho biết phần lớn website hiện nay sử dụng mã hóa và việc truy cập Internet qua Wi-Fi công cộng vì thế thường an toàn hơn so với thời kỳ lưu lượng web chủ yếu không được mã hóa. Tuy nhiên, NIST vẫn lưu ý rằng các điểm truy cập không bảo vệ tốt dữ liệu truyền trên mạng có thể tạo điều kiện cho hành vi nghe lén; còn NSA khuyến nghị ưu tiên điểm phát sóng cá nhân hoặc mạng di động khi cần giảm mức độ phơi nhiễm.
Vì sao Wi-Fi công cộng vẫn tạo ra rủi ro dù website đã dùng HTTPS?
Khi thiết bị kết nối Wi-Fi, dữ liệu phải đi qua mạng cục bộ trước khi đến Internet. Nếu ứng dụng hoặc website truyền dữ liệu mà không có lớp mã hóa thích hợp, một bên khác có khả năng quan sát lưu lượng trên mạng có thể thu được thông tin đang truyền. NIST mô tả nguy cơ này dưới dạng nghe lén dữ liệu đang truyền và cho biết thông tin như thông tin đăng nhập, dữ liệu tài chính hoặc dữ liệu cá nhân có thể trở thành mục tiêu nếu kết nối không được bảo vệ đúng cách.
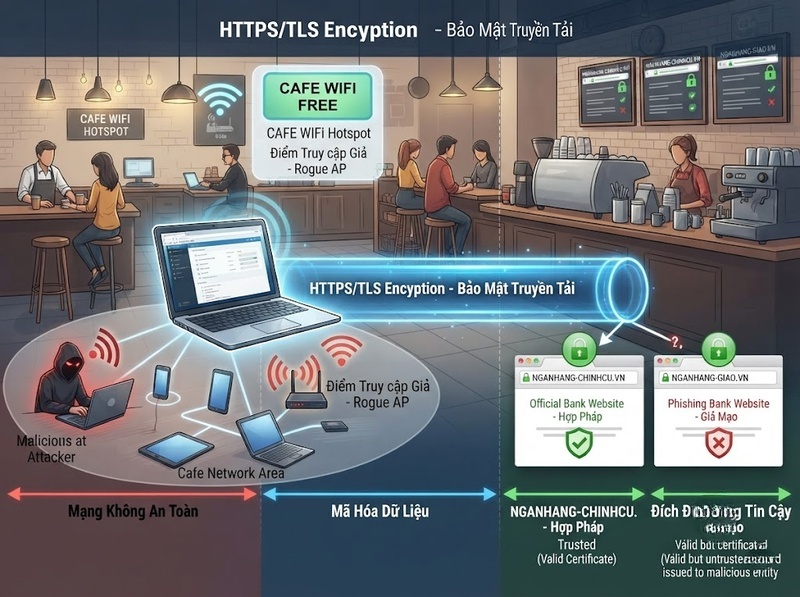
HTTPS làm giảm đáng kể nguy cơ đó vì dữ liệu giữa trình duyệt và website được bảo vệ bằng TLS. FTC vì thế lưu ý rằng Wi-Fi công cộng ngày nay không nên bị đánh đồng với một kết nối mà mọi dữ liệu đều có thể đọc được dễ dàng. Khi truy cập web, dấu hiệu https cho biết kết nối với website đang sử dụng mã hóa.
Tuy vậy, HTTPS không biến toàn bộ môi trường Wi-Fi thành đáng tin cậy. Một website lừa đảo cũng có thể sử dụng HTTPS. Khi đó, dữ liệu được mã hóa trên đường truyền nhưng vẫn được gửi đến chính kẻ vận hành website giả. FTC nhấn mạnh rằng mã hóa kết nối không đồng nghĩa với việc chủ sở hữu website là đáng tin.
Do đó, rủi ro cần được xem theo nhiều lớp: mạng Wi-Fi có đáng tin hay không, kết nối đến dịch vụ có được mã hóa hay không và bản thân website hoặc ứng dụng đang sử dụng có đúng là dịch vụ mong muốn hay không.
Những hoạt động cá nhân nào nên tránh trên Wi-Fi công cộng?
Các hoạt động có hậu quả lớn khi thông tin bị lộ nên được chuyển sang mạng di động hoặc điểm phát sóng cá nhân nếu có thể. Đây là cách giảm rủi ro ngay từ nguồn: không đưa dữ liệu quan trọng qua một môi trường mạng mà mình không quản lý.
Giao dịch ngân hàng và thanh toán có giá trị
Đăng nhập Internet Banking, chuyển tiền, nhập thông tin thẻ hoặc thực hiện một giao dịch tài chính quan trọng là nhóm hoạt động nên ưu tiên mạng di động. Không phải mọi giao dịch qua Wi-Fi công cộng đều sẽ bị đánh cắp, đặc biệt khi dịch vụ sử dụng HTTPS và các lớp xác thực mạnh, nhưng hậu quả của việc tài khoản tài chính bị chiếm quyền khiến mức rủi ro chấp nhận được nên thấp hơn các hoạt động thông thường.
NSA khuyến nghị tránh Wi-Fi công cộng khi có lựa chọn khác và ưu tiên điểm phát sóng cá nhân hoặc mạng di động có xác thực và mã hóa phù hợp.
Đăng nhập hoặc thay đổi thông tin của tài khoản quan trọng
Email chính, tài khoản lưu trữ đám mây, tài khoản mạng xã hội quan trọng và tài khoản dùng để khôi phục mật khẩu cho những dịch vụ khác đều có giá trị cao. Nếu cần đổi mật khẩu, thay đổi phương thức xác thực, khôi phục tài khoản hoặc xử lý cảnh báo đăng nhập bất thường, nên chờ đến khi có kết nối đáng tin cậy hơn.
Lý do là quyền truy cập vào một tài khoản trung tâm có thể mở đường đến nhiều tài khoản khác. Ngoài bảo vệ đường truyền, FTC khuyến nghị sử dụng mật khẩu mạnh, bật xác thực hai yếu tố và duy trì thiết bị, trình duyệt cũng như hệ điều hành ở trạng thái cập nhật.
Gửi dữ liệu riêng tư hoặc tài liệu nhạy cảm
Ảnh giấy tờ tùy thân, hồ sơ tài chính, dữ liệu cá nhân, tài liệu chứa thông tin đăng nhập hoặc những tệp không muốn bên thứ ba biết đến không nên được truyền qua một kết nối mà người dùng chưa đánh giá được mức độ tin cậy, đặc biệt nếu ứng dụng không cho biết rõ cơ chế bảo vệ dữ liệu.
NIST liệt kê thông tin đăng nhập, thông tin tài chính, dữ liệu cá nhân, hình ảnh và dữ liệu vị trí trong các nhóm thông tin có thể gây hậu quả nếu bị lộ.
Điểm cần nhớ là mức độ nhạy cảm của hoạt động quan trọng hơn việc Wi-Fi có miễn phí hay không. Đọc tin tức trên một website HTTPS và thay đổi mật khẩu email chính là hai tình huống có hậu quả hoàn toàn khác nhau nếu sự cố xảy ra.
Những kết nối Wi-Fi nào nên tránh?
Tên mạng hiển thị trên điện thoại hoặc laptop không phải bằng chứng đủ để xác nhận mạng đó thuộc về sân bay, khách sạn hay quán cà phê. Một điểm truy cập giả có thể sử dụng tên tương tự mạng hợp pháp để khiến người dùng tự kết nối.
Vì vậy, không nên chọn mạng chỉ vì tên của nó có vẻ quen thuộc. Khi có thể, hãy xác nhận tên Wi-Fi chính thức với bảng hướng dẫn hoặc nhân viên tại địa điểm trước khi kết nối. NSA cũng coi việc nhận diện các kết nối công cộng có khả năng không an toàn là một phần của biện pháp giảm rủi ro đối với thiết bị không dây.
Cần đặc biệt thận trọng với các trường hợp:
· Mạng có tên gần giống Wi-Fi chính thức nhưng khác một vài ký tự
· Nhiều mạng cùng mang tên của địa điểm nhưng không thể xác định mạng nào là chính thức
· Thiết bị tự động kết nối vào một mạng từng lưu mà người dùng không chủ động lựa chọn
· Trang đăng nhập Wi-Fi yêu cầu cung cấp lượng thông tin cá nhân không tương xứng với mục đích truy cập mạng
· Trình duyệt xuất hiện cảnh báo chứng chỉ hoặc cảnh báo an toàn khi truy cập dịch vụ quen thuộc
Một mạng không yêu cầu mật khẩu cũng không tự động có nghĩa là mạng giả, vì nhiều địa điểm cung cấp Wi-Fi mở hợp pháp. Vấn đề là người dùng không nên xem việc mạng xuất hiện trong danh sách Wi-Fi hoặc có tên hợp lý như một bằng chứng xác thực.
Cách kết nối an toàn hơn khi buộc phải dùng Wi-Fi công cộng
Trước tiên, hãy xác minh đúng tên mạng. Sau khi kết nối, ưu tiên các website sử dụng HTTPS và không bỏ qua cảnh báo bảo mật của trình duyệt. HTTPS giúp bảo vệ tính bí mật và toàn vẹn của dữ liệu truyền giữa thiết bị với website; NIST cũng xác định HTTPS là một trong các biện pháp giúp giảm rủi ro khi sử dụng Wi-Fi công cộng.
Nếu cần thêm một lớp bảo vệ cho lưu lượng mạng, có thể sử dụng VPN đáng tin cậy. VPN tạo đường hầm mã hóa cho lưu lượng trước khi dữ liệu rời khỏi thiết bị, nhờ đó giảm khả năng một bên trên mạng Wi-Fi cục bộ quan sát trực tiếp nội dung lưu lượng. NIST và NSA đều đề cập VPN như một biện pháp giảm rủi ro khi phải sử dụng Wi-Fi công cộng.
Khi hoạt động có mức độ nhạy cảm cao và điện thoại có kết nối di động ổn định, sử dụng 4G/5G hoặc phát hotspot cá nhân thường là lựa chọn đơn giản hơn so với cố gắng làm cho một Wi-Fi không rõ nguồn gốc trở nên đáng tin cậy. Đây cũng phù hợp với khuyến nghị của NSA về việc ưu tiên điểm phát sóng cá nhân hoặc mạng di động thay cho Wi-Fi công cộng khi có thể.
Sau khi sử dụng xong, nên ngắt kết nối và tắt Wi-Fi khi không cần. NSA đồng thời khuyến nghị tắt Wi-Fi, Bluetooth và NFC khi không sử dụng nhằm giảm các kết nối không dây không cần thiết.
HTTPS và VPN bảo vệ được gì, không bảo vệ được gì?
HTTPS và VPN thường bị hiểu như hai công cụ có thể biến mọi hoạt động trên Wi-Fi công cộng thành an toàn tuyệt đối. Cách hiểu này dễ dẫn đến chủ quan.
HTTPS bảo vệ kết nối giữa người dùng và website tương ứng, nhưng không đảm bảo rằng website người dùng tự chọn là website hợp pháp. FTC lưu ý rằng kẻ lừa đảo có thể vận hành một website giả vẫn sử dụng mã hóa; thông tin khi đó được bảo vệ trên đường truyền nhưng cuối cùng vẫn được gửi cho kẻ lừa đảo.
VPN mở rộng phạm vi mã hóa bằng cách bảo vệ lưu lượng từ thiết bị đến máy chủ VPN, nhờ đó hữu ích trước nguy cơ nghe lén trên mạng cục bộ. Tuy nhiên, VPN không thể xác nhận thay người dùng rằng một đường dẫn là thật, ngăn người dùng nhập mật khẩu vào trang phishing hoặc làm cho một tệp độc hại trở nên an toàn. Vai trò của VPN là bảo vệ đường truyền, không phải loại bỏ mọi rủi ro nằm ở điểm cuối của kết nối. NIST mô tả VPN như biện pháp mã hóa thông tin liên lạc trước khi lưu lượng rời thiết bị.
Vì vậy, việc sử dụng VPN không phải lý do để bỏ qua các nguyên tắc khác như kiểm tra tên mạng, xác minh địa chỉ website, sử dụng HTTPS và hạn chế thao tác nhạy cảm trên một kết nối không chắc chắn.
Nguyên tắc chọn kết nối theo mức độ nhạy cảm
Một cách thực tế để duy trì an toàn khi dùng Wi-Fi công cộng là quyết định kết nối dựa trên hậu quả nếu hoạt động bị can thiệp.
Với hoạt động ít nhạy cảm như đọc tin tức hoặc tra cứu thông tin trên website HTTPS, Wi-Fi công cộng đã được xác minh thường có thể đáp ứng nhu cầu. FTC cho biết nhờ việc mã hóa web hiện đã phổ biến, sử dụng Wi-Fi công cộng nhìn chung an toàn hơn nhiều so với trước đây.
Với hoạt động cần đăng nhập tài khoản cá nhân, nên tăng mức thận trọng: xác minh đúng mạng, kiểm tra HTTPS, bật xác thực hai yếu tố và có thể dùng VPN đáng tin cậy.
Với hoạt động có hậu quả cao như ngân hàng, thanh toán, khôi phục tài khoản hoặc truyền dữ liệu đặc biệt nhạy cảm, lựa chọn ưu tiên nên là mạng di động hoặc hotspot cá nhân nếu có. Cách tiếp cận này không dựa trên giả định rằng mọi Wi-Fi công cộng đều bị tấn công, mà dựa trên nguyên tắc giảm mức phơi nhiễm khi hậu quả tiềm tàng lớn hơn.
An toàn khi dùng Wi-Fi công cộng phụ thuộc vào cả mạng đang kết nối, cách dữ liệu được bảo vệ và loại hoạt động đang thực hiện. Không cần mặc định từ chối mọi Wi-Fi công cộng, nhưng cũng không nên coi HTTPS hoặc VPN là giấy bảo đảm cho mọi tình huống.
Đối với hoạt động thông thường, hãy xác minh đúng mạng và ưu tiên HTTPS. Khi phải đăng nhập hoặc trao đổi dữ liệu quan trọng, tăng lớp bảo vệ bằng VPN đáng tin cậy. Còn với giao dịch tài chính, khôi phục tài khoản hoặc dữ liệu có hậu quả lớn nếu bị lộ, chuyển sang mạng di động hoặc hotspot cá nhân là cách giảm rủi ro rõ ràng nhất.

GỬI Ý KIẾN BÌNH LUẬN