Những rủi ro thiết bị thông minh trong nhà
Mục lục
- Vì sao một thiết bị thông minh có thể tạo ra nhiều điểm tấn công?
- Dữ liệu trong nhà có thể bị lộ nhiều hơn người dùng hình dung
- Tài khoản bị chiếm có thể quan trọng hơn việc thiết bị bị hack trực tiếp
- Một thiết bị yếu có thể trở thành điểm vào mạng gia đình
- Cập nhật phần mềm và vòng đời sản phẩm có thể biến rủi ro nhỏ thành rủi ro kéo dài
- Rủi ro mạng có thể chuyển thành hậu quả vật lý trong nhà
- Cách đánh giá rủi ro nên dựa trên dữ liệu, quyền và phạm vi ảnh hưởng
Thiết bị nhà thông minh có thể biến dữ liệu sinh hoạt, tài khoản đám mây và mạng Wi-Fi thành các điểm bị khai thác. Hiểu cơ chế phát sinh rủi ro giúp phân biệt sự cố riêng lẻ với nguy cơ có thể lan sang nhiều thiết bị và ảnh hưởng trực tiếp đến an toàn trong nhà.
Một thiết bị thông minh không chỉ là bóng đèn, camera, khóa cửa hay loa có kết nối Internet. Nó thường nằm trong một hệ thống gồm phần cứng, ứng dụng điện thoại, tài khoản người dùng, dịch vụ đám mây, mạng gia đình và đôi khi cả nền tảng của bên thứ ba. Vì vậy, một điểm yếu ở bất kỳ mắt xích nào cũng có thể làm tăng phạm vi ảnh hưởng của sự cố.
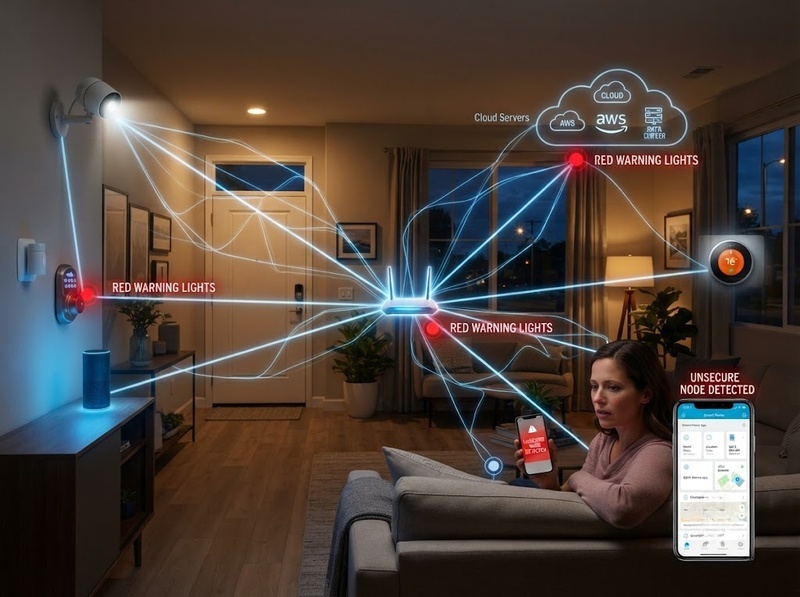
Điều quan trọng là phân biệt rủi ro với lỗ hổng. Lỗ hổng là điểm yếu có thể bị khai thác; rủi ro xuất hiện khi điểm yếu đó kết hợp với khả năng bị khai thác và hậu quả đối với dữ liệu, tài khoản, mạng hoặc hoạt động vật lý của ngôi nhà. Hai thiết bị có cùng một loại điểm yếu nhưng mức rủi ro có thể rất khác nhau nếu một thiết bị chỉ điều khiển đèn, còn thiết bị kia kiểm soát khóa cửa hoặc camera an ninh.
Vì sao một thiết bị thông minh có thể tạo ra nhiều điểm tấn công?
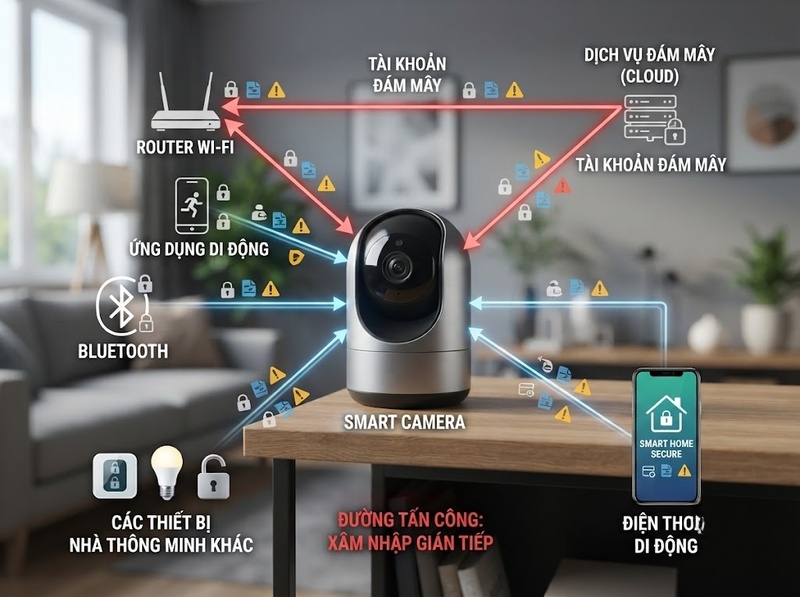
Thiết bị thông minh thường có nhiều giao diện hơn thiết bị điện tử truyền thống. Ngoài phần cứng, nó có thể giao tiếp qua Wi-Fi, Bluetooth, giao thức nhà thông minh, ứng dụng di động, API trên Internet và máy chủ đám mây. Mỗi giao diện tạo thêm một nơi phải xác thực người dùng, bảo vệ dữ liệu và kiểm soát quyền truy cập.
Một camera thông minh là ví dụ điển hình. Người dùng có thể xem hình ảnh qua ứng dụng, ứng dụng đăng nhập vào dịch vụ của nhà sản xuất, dịch vụ gửi lệnh về camera và camera đồng thời kết nối với router trong nhà. Vì thế, sự cố không nhất thiết bắt đầu từ chính camera. Tài khoản đám mây bị chiếm, điện thoại bị xâm nhập hoặc cấu hình router yếu đều có thể trở thành con đường dẫn tới thiết bị.
Các tài liệu về an toàn IoT của NIST phản ánh chính đặc điểm này khi coi các khả năng như nhận dạng thiết bị, cấu hình an toàn, bảo vệ dữ liệu, kiểm soát truy cập logic, cập nhật phần mềm và theo dõi trạng thái an ninh mạng là những năng lực nền tảng. ETSI EN 303 645 dành cho sản phẩm IoT tiêu dùng cũng đặt trọng tâm vào những vấn đề như mật khẩu mặc định, cập nhật phần mềm, bảo vệ dữ liệu nhạy cảm và giảm bề mặt tấn công.
Điều đó không có nghĩa thiết bị càng nhiều tính năng càng mặc nhiên nguy hiểm. Rủi ro phụ thuộc vào việc các giao diện này được thiết kế, cấu hình, cập nhật và vận hành như thế nào. Tuy nhiên, càng nhiều thành phần phụ thuộc lẫn nhau, người dùng càng khó đánh giá an toàn chỉ bằng cách nhìn vào thiết bị vật lý.
Dữ liệu trong nhà có thể bị lộ nhiều hơn người dùng hình dung
Rủi ro dữ liệu không chỉ giới hạn ở việc một camera làm lộ video. Thiết bị thông minh có thể tạo ra dữ liệu về thời gian người dùng ở nhà, thói quen ngủ, nhiệt độ từng phòng, lệnh thoại, lịch sử mở khóa, chuyển động trong nhà hoặc các thiết bị đang hoạt động.
Giá trị của dữ liệu còn nằm ở khả năng kết hợp chúng. Một cảm biến chuyển động đơn lẻ có vẻ không chứa thông tin nhạy cảm như hình ảnh, nhưng chuỗi dữ liệu theo thời gian có thể cho thấy lúc nào căn nhà thường không có người. Nhật ký khóa cửa có thể tiết lộ giờ đi và về. Dữ liệu từ bộ điều nhiệt hoặc ổ cắm thông minh có thể gián tiếp phản ánh nhịp sinh hoạt.
Rủi ro có thể hình thành theo một số cơ chế khác nhau:
· Dữ liệu bị đọc trái phép ngay trên thiết bị
· Dữ liệu bị chặn hoặc sửa trong quá trình truyền nếu kênh liên lạc không được bảo vệ phù hợp
· Dữ liệu được lưu trên dịch vụ đám mây và bị truy cập thông qua tài khoản bị chiếm
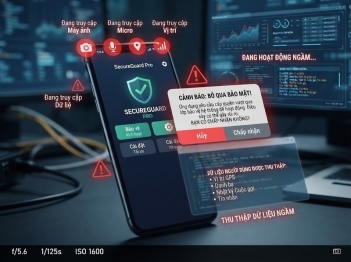
· Ứng dụng hoặc dịch vụ thu thập nhiều dữ liệu hơn mức cần thiết cho chức năng chính
· Dữ liệu vẫn tồn tại sau khi thiết bị được bán, cho tặng hoặc ngừng sử dụng nếu quy trình xóa không đầy đủ
Bởi vậy, đánh giá quyền riêng tư cần xem cả loại dữ liệu, thời gian lưu, nơi lưu, ai có quyền truy cập và khả năng xóa dữ liệu, thay vì chỉ hỏi thiết bị có mã hóa hay không.
Một hiểu lầm phổ biến là thiết bị không có camera hoặc microphone thì hầu như không tạo rủi ro riêng tư. Trên thực tế, metadata và dữ liệu cảm biến cũng có thể mô tả hành vi của người dùng. Mức nhạy cảm phụ thuộc vào ngữ cảnh và khả năng kết hợp dữ liệu, không chỉ vào định dạng của từng bản ghi riêng lẻ.
Tài khoản bị chiếm có thể quan trọng hơn việc thiết bị bị hack trực tiếp
Nhiều thiết bị hiện đại được điều khiển thông qua tài khoản của nhà sản xuất. Điều này khiến thông tin đăng nhập trở thành một phần của ranh giới bảo mật.
Nếu mật khẩu bị tái sử dụng từ một dịch vụ đã rò rỉ, kẻ tấn công có thể thử chính cặp email và mật khẩu đó trên tài khoản nhà thông minh. Nếu dịch vụ không có biện pháp xác thực bổ sung hoặc không phát hiện đăng nhập bất thường, người ngoài có thể giành quyền điều khiển mà không cần tìm lỗ hổng kỹ thuật trong thiết bị.
Hậu quả phụ thuộc vào quyền của tài khoản. Với một bóng đèn, việc chiếm tài khoản chủ yếu gây phiền toái. Với camera, chuông cửa, hệ thống báo động hoặc khóa thông minh, tài khoản có thể cấp quyền truy cập vào thông tin có giá trị an ninh cao hơn.
Rủi ro cũng tăng khi một tài khoản quản lý nhiều thiết bị hoặc được liên kết với trợ lý giọng nói và nền tảng tự động hóa. Khi đó, một lần mất tài khoản có thể trở thành điểm lỗi tập trung. Người dùng không chỉ mất quyền kiểm soát một thiết bị mà có thể mất quyền kiểm soát cả nhóm thiết bị được gắn với cùng danh tính số.
ETSI EN 303 645 đặt yêu cầu tránh sử dụng mật khẩu mặc định phổ quát trên thiết bị IoT tiêu dùng. Tuy nhiên, loại bỏ mật khẩu mặc định mới giải quyết một phần vấn đề. Mật khẩu tài khoản đám mây yếu, mật khẩu tái sử dụng, phiên đăng nhập bị đánh cắp hoặc quyền chia sẻ tài khoản không được thu hồi vẫn có thể tạo rủi ro.
Về thực tế, mức bảo vệ nên tương xứng với hậu quả của tài khoản. Tài khoản dùng để xem camera hoặc kiểm soát khóa cửa cần được ưu tiên mật khẩu riêng, xác thực đa yếu tố khi dịch vụ hỗ trợ và rà soát định kỳ những người hoặc thiết bị đang có quyền truy cập.
Một thiết bị yếu có thể trở thành điểm vào mạng gia đình
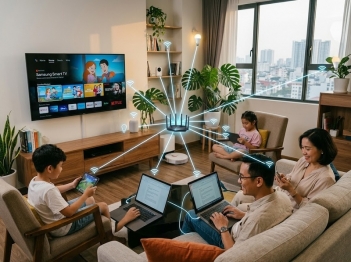
Thiết bị thông minh thường nằm cùng mạng với điện thoại, máy tính, TV, bộ lưu trữ mạng và các thiết bị khác. Vì vậy, vấn đề không chỉ là thiết bị IoT có bị chiếm quyền hay không mà còn là kẻ tấn công có thể làm gì tiếp theo sau khi đã kiểm soát nó.
Một thiết bị bị xâm nhập có thể được sử dụng để quan sát mạng cục bộ, gửi lưu lượng đến các thiết bị khác hoặc khai thác những dịch vụ vốn chỉ được mở cho mạng nội bộ. Khả năng di chuyển tiếp phụ thuộc vào cấu trúc mạng, quyền của thiết bị và mức bảo vệ của các hệ thống còn lại.
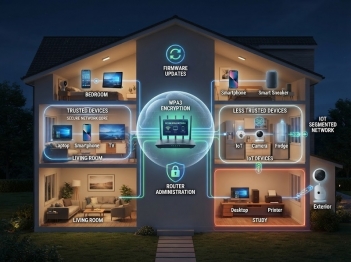
Đây là lý do phân đoạn mạng có giá trị. Nếu thiết bị IoT được tách khỏi máy tính chứa tài liệu quan trọng hoặc hệ thống lưu trữ cá nhân, việc chiếm một bóng đèn hay camera sẽ không tự động đồng nghĩa với quyền tiếp cận mọi thiết bị trong nhà.
Tuy vậy, tách mạng không phải biện pháp tuyệt đối. Hai vùng mạng vẫn có thể cần trao đổi để điện thoại điều khiển thiết bị; router có thể được cấu hình sai; hoặc tài khoản đám mây vẫn cung cấp đường điều khiển từ Internet. Phân đoạn mạng chủ yếu làm giảm phạm vi di chuyển và hậu quả tiềm năng, chứ không thay thế việc vá lỗi, xác thực và kiểm soát tài khoản.
Một điểm khác thường bị bỏ qua là chính router cũng thuộc chuỗi an toàn. Mật khẩu quản trị yếu, firmware quá cũ hoặc cấu hình mở dịch vụ quản trị ra Internet có thể làm suy yếu toàn bộ các thiết bị phía sau, kể cả khi từng thiết bị IoT được thiết kế tương đối tốt.
Cập nhật phần mềm và vòng đời sản phẩm có thể biến rủi ro nhỏ thành rủi ro kéo dài
Thiết bị thông minh thường được sử dụng trong nhiều năm, trong khi phần mềm và dịch vụ đám mây của chúng tiếp tục thay đổi. Lỗ hổng có thể được phát hiện sau khi sản phẩm đã bán ra từ lâu. Nếu nhà sản xuất cung cấp bản vá, rủi ro có thể được giảm; nếu không còn hỗ trợ, điểm yếu có thể tồn tại trong phần còn lại của vòng đời thiết bị.
Do đó, khả năng cập nhật an toàn là một tiêu chí quan trọng trong cả NIST và ETSI. Không chỉ cần “có cập nhật”, quá trình cập nhật còn phải bảo đảm phần mềm nhận được là phần mềm hợp lệ và không tạo một con đường dễ dàng để mã độc được cài vào thiết bị.
Có ba tình huống cần phân biệt:
1. Thiết bị chưa cập nhật dù bản vá đã tồn tại: rủi ro chủ yếu liên quan đến quản trị và vận hành
2. Thiết bị không còn được nhà sản xuất hỗ trợ: người dùng không còn một cơ chế đáng tin cậy để xử lý các lỗ hổng mới
3. Dịch vụ đám mây bị đóng: thiết bị có thể mất một phần hoặc toàn bộ chức năng dù phần cứng vẫn hoạt động
Trường hợp thứ ba chủ yếu là rủi ro về tính sẵn sàng chứ không nhất thiết là một cuộc tấn công mạng. Tuy nhiên, nó cho thấy an toàn của nhà thông minh còn liên quan đến sự phụ thuộc dài hạn vào nhà sản xuất và hạ tầng bên ngoài.
Khi chọn một thiết bị có vai trò quan trọng, thông tin về thời hạn hỗ trợ bảo mật, cơ chế cập nhật và khả năng tiếp tục vận hành khi mất Internet có thể quan trọng không kém danh sách tính năng.
Rủi ro mạng có thể chuyển thành hậu quả vật lý trong nhà
Phần lớn sự cố an ninh mạng chỉ ảnh hưởng đến dữ liệu hoặc dịch vụ. Nhưng một số thiết bị thông minh trực tiếp quan sát hoặc điều khiển môi trường vật lý, vì vậy hậu quả có thể vượt ra khỏi màn hình.
Camera bị truy cập trái phép có thể làm mất quyền riêng tư và cung cấp thông tin về hoạt động trong nhà. Khóa thông minh hoặc hệ thống kiểm soát ra vào bị thao túng có thể ảnh hưởng đến quyền tiếp cận không gian. Bộ điều nhiệt, ổ cắm, rèm, cửa garage hoặc các thiết bị tự động hóa khác có thể gây gián đoạn hoạt động nếu bị điều khiển sai.
Không nên suy luận rằng mọi thiết bị bị xâm nhập đều tạo nguy cơ vật lý nghiêm trọng. Hậu quả còn phụ thuộc vào thiết kế an toàn của sản phẩm, giới hạn điều khiển, lớp bảo vệ cơ học, khả năng thao tác thủ công và hoàn cảnh sử dụng. Một thiết bị có cơ chế mở khóa cơ học dự phòng hoặc giới hạn thao tác nguy hiểm sẽ có ranh giới hậu quả khác thiết bị phụ thuộc hoàn toàn vào điều khiển số.
Điểm cần chú ý là mức rủi ro phải được đánh giá theo hậu quả, không chỉ theo xác suất bị hack. Một ổ cắm thông minh cho đèn trang trí và một thiết bị điều khiển hệ thống quan trọng có thể dùng cùng công nghệ mạng nhưng không nên được xếp cùng mức ưu tiên bảo vệ.
Cách đánh giá rủi ro nên dựa trên dữ liệu, quyền và phạm vi ảnh hưởng
Không có một nhãn “an toàn” duy nhất áp dụng cho mọi thiết bị. Cách đánh giá thực tế hơn là xem một sự cố có thể đi qua ba lớp nào: dữ liệu, quyền điều khiển và mạng.
Trước hết, xác định thiết bị biết gì về gia đình. Camera, microphone, cảm biến hiện diện và nhật ký khóa cửa thường có mức nhạy cảm khác bóng đèn chỉ ghi nhận trạng thái bật/tắt. Sau đó xem tài khoản của thiết bị có thể thực hiện những hành động gì. Cuối cùng, đánh giá thiết bị đang đứng ở đâu trong mạng và có thể giao tiếp với những hệ thống nào.
Một số kiểm tra có giá trị thực tế gồm:
· Dùng mật khẩu riêng cho tài khoản nhà thông minh và bật xác thực đa yếu tố nếu có
· Xóa hoặc vô hiệu hóa tài khoản chia sẻ không còn cần thiết
· Cập nhật firmware, ứng dụng và router
· Kiểm tra thời hạn hỗ trợ bảo mật trước khi mua hoặc tiếp tục sử dụng thiết bị lâu dài
· Tách thiết bị IoT khỏi máy tính hoặc hệ thống lưu trữ quan trọng khi hạ tầng mạng cho phép
· Tắt dịch vụ, quyền truy cập hoặc tính năng từ xa không sử dụng
· Kiểm tra cách xóa dữ liệu và đặt lại thiết bị trước khi bán, cho tặng hoặc loại bỏ
· Ưu tiên sản phẩm có cơ chế báo cáo lỗ hổng, cập nhật rõ ràng và tài liệu bảo mật minh bạch
Các biện pháp này tương ứng khá sát với những nhóm năng lực mà NIST và ETSI coi là nền tảng cho IoT tiêu dùng: kiểm soát truy cập, bảo vệ dữ liệu, cập nhật phần mềm, giảm bề mặt tấn công, quản lý cấu hình và duy trì trạng thái an ninh.
Quan trọng hơn, không biện pháp đơn lẻ nào xóa bỏ toàn bộ rủi ro. Xác thực đa yếu tố không sửa được firmware có lỗ hổng; phân đoạn mạng không ngăn tài khoản đám mây bị chiếm; cập nhật phần mềm không giải quyết việc thu thập dữ liệu quá mức. Bảo vệ hiệu quả đến từ việc giảm rủi ro ở nhiều lớp cùng lúc.
Rủi ro thiết bị thông minh trong nhà hình thành vì thiết bị không hoạt động độc lập: nó liên kết dữ liệu cá nhân, tài khoản, dịch vụ đám mây và mạng gia đình thành một hệ thống. Sự cố ở một lớp có thể chỉ gây mất riêng tư hoặc gián đoạn, nhưng cũng có thể mở rộng thành mất quyền điều khiển, xâm nhập mạng hoặc tác động đến hoạt động vật lý nếu thiết bị giữ vai trò nhạy cảm.
Vì vậy, cách đánh giá hữu ích nhất không phải là hỏi một thiết bị “có thể bị hack hay không”, mà là xác định thiết bị thu thập dữ liệu gì, tài khoản cho phép làm gì, thiết bị có thể tiếp cận phần nào của mạng và hậu quả sẽ ra sao nếu một trong các lớp đó thất bại. Cách tiếp cận này giúp ưu tiên bảo vệ đúng những thiết bị có khả năng tạo hậu quả lớn nhất.

GỬI Ý KIẾN BÌNH LUẬN